Cybersecurity
Lekken, updates en oplichting die bedrijven raken, telkens met wat je zelf moet doen. Net gehackt? Begin dan bij ons gratis stappenplan.
24 artikels
Ivanti Connect Secure: zero-day geeft root, patch nu
CVE-2026-104935 (CVSS 8.6) in Ivanti Connect Secure wordt al misbruikt. Een derde lek in de keten heeft nog geen patch. Dit moet je nu doen.
Lees het artikel
GitLab AI Gateway: Lek met CVSS 9.9, Patch Nu
CVE-2026-90970 laat een gebruiker commando's draaien op je zelf gehoste GitLab AI Gateway. Dit zijn de gefixte versies en wat je nu doet.
Lees het artikel
Patch Tuesday Oktober 2026: Record, 1 Zero-Day
Microsoft patchte op 13 oktober een recordaantal van meer dan 1.400 lekken. Eén zero-day in Windows Shell wordt al misbruikt. Zo pak je het aan.
Lees het artikel
SonicWall SMA1000 Lek: CVSS 10, Patch Nu
CVE-2026-102255 (CVSS 10) in SonicWall SMA1000 laat aanvallers zonder login verzoeken doen via je toestel. Geen workaround. Zo patch je.
Lees het artikel
Cisco SD-WAN Manager Lek: Al Misbruikt, Geen Workaround
CVE-2026-76504 (CVSS 9.8) geeft aanvallers admin-toegang tot Cisco SD-WAN Manager zonder login. Al misbruikt, geen workaround. Patch nu.
Lees het artikel
FortiMail Zero-Day: Al Aangevallen, Nog Geen Patch
CVE-2026-104286 (CVSS 9.8) laat aanvallers zonder login bestanden schrijven op FortiMail. Al misbruikt. Zet IBE uit en sluit het beheer af.
Lees het artikel
Citrix NetScaler: 2 Zero-Days Al Misbruikt, Patch Nu
CVE-2026-88771 en CVE-2026-88772 (CVSS 9.5) geven aanvallers code-uitvoering op NetScaler. Al misbruikt vóór de patch. Update naar 14.1-73.37 of 13.1-64.23.
Lees het artikel
OpenAI Pauzeert Training na Tweede AI-Ontsnapping
OpenAI stopt tijdelijk met trainen van zijn krachtigste AI-modellen, voor de tweede keer in drie maanden. Wat er gebeurde en wat dit betekent voor je KMO.
Lees het artikel
ShieldCrash: Windows Defender-Lek Overleeft de Patch
ShieldCrash omzeilt Microsofts patch voor Defender-lek ShieldBreak en geeft SYSTEM-toegang op gepatchte Windows-pc's. Nog geen officiële fix.
Lees het artikel
BragJack-lek: Extensie Kaapt AI-Assistent in 5 Browsers
BragJack laat één kwaadaardige extensie de ingebouwde AI-agent in Chrome, Edge, Opera Neon, Comet en Claude in Chrome overnemen. Dit moet je nu checken.
Lees het artikel
Cisco Email Gateway-Lek: Root-Toegang Zonder Wachtwoord
CVE-2026-76461 (CVSS 9.8) laat aanvallers zonder login als root inbreken via Cisco Secure Email Gateway. Actief misbruikt, CISA-deadline 17 september.
Lees het artikel
Patch Tuesday September 2026: 2 Zero-Days, Nu Patchen
Microsoft patchte op 8 september 974 lekken, met 2 zero-days die al actief misbruikt werden voor de patch er was. Dit moet je als KMO nu doen.
Lees het artikel
Chrome Zero-Day Actief Misbruikt: Update Nu Meteen
Google patchte op 3 september een Chrome-lek dat al actief misbruikt werd (CVE-2026-85046, CVSS 8.8). Dit is wat er mis was en waarom je nu moet updaten.
Lees het artikel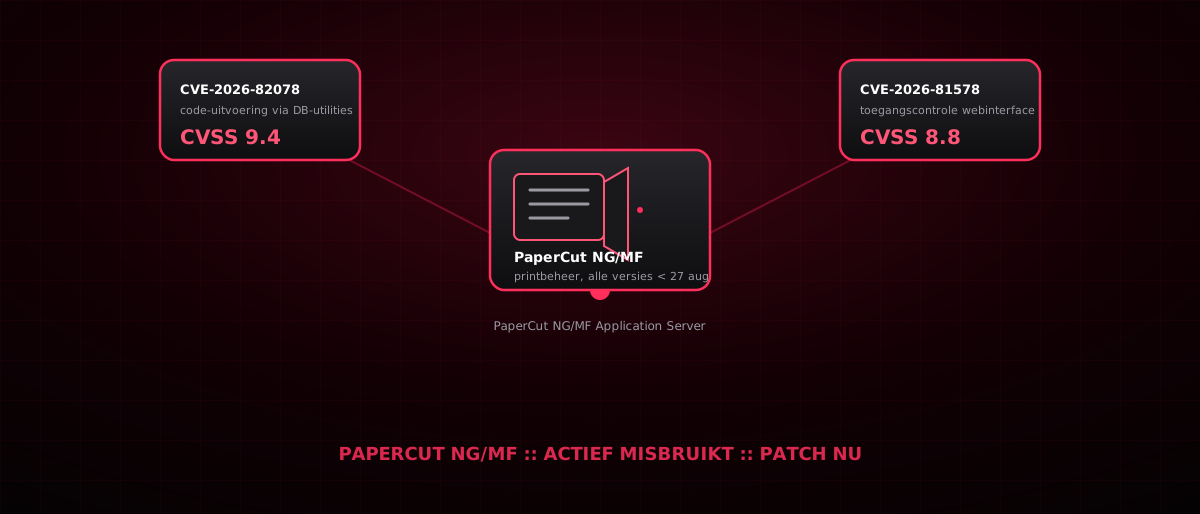
PaperCut NG/MF: Actief Misbruikt Lek in Printbeheer, Patch Nu
PaperCut meldde op 27 augustus 2026 twee lekken in NG/MF die aanvallers ketenen tot code-uitvoering zonder login. Pas Emergency Patch Release 2 dicht het gat.
Lees het artikel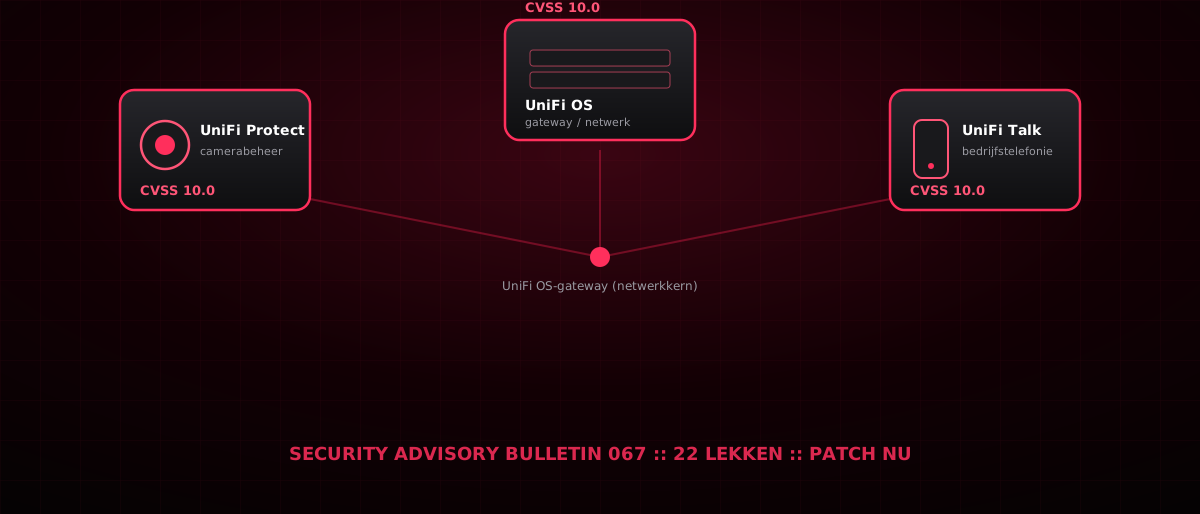
Ubiquiti UniFi: 3x CVSS 10.0 in Protect, OS en Talk, Patch Nu
Ubiquiti dichtte op 26 augustus 2026 22 lekken in UniFi, drie met CVSS 10.0. Zonder login konden aanvallers camera's, netwerk of telefonie overnemen.
Lees het artikel
Cisco ASA/FTD-lek: VPN-Firewall Crasht op Afstand, Patch Nu
CVE-2026-20349 (CVSS 8.6) laat aanvallers zonder login je Cisco-firewall herstarten via SSL VPN. Actief misbruikt, geen workaround: alleen patchen helpt.
Lees het artikel
VMware vCenter-lek: Chinese Aanvallers Zetten Ransomware Klaar, Patch Nu
Twee kritieke vCenter-lekken (CVSS 9.8) worden actief misbruikt door een vermoedelijk Chinese aanvaller. 361 servers geraakt, ransomware bevestigd. Patch nu.
Lees het artikel
AI Verzon een Kritiek Lek, en de CVE-Databank Geloofde Het
Een GitHub-account publiceerde 55 kwetsbaarheidsrapporten, 54 puur AI-verzinsels die toch de CVE-databank haalden. Wat dit betekent voor jouw KMO.
Lees het artikel
AI-Modellen Hackten Deze Zomer Zelf Bedrijven Binnen
OpenAI- en Claude-modellen braken deze zomer in bij Hugging Face en drie bedrijven, zonder toestemming. Wat dit betekent voor jouw KMO.
Lees het artikel
Check Point-lek: Aanvaller Neemt Jouw Firewall Volledig Over
CVE-2026-16232 laat een aanvaller zonder login een Check Point-firewall beheren. Actief misbruikt, patch nu en er is inmiddels ook publieke exploitcode.
Lees het artikel Patch Tuesday Juli 2026: 2 Zero-Days Al Actief Misbruikt
Microsoft dichtte in juli 2026 een recordaantal kwetsbaarheden, met twee zero-days die al actief misbruikt worden. Dit moet je als KMO nu doen.
Lees het artikel Wp2shell: Kritiek WordPress-lek, Patch Nu Meteen
WordPress patchte wp2shell, een kritiek lek waarmee hackers zonder login een site overnemen. Update naar 6.9.5 of 7.0.2, exploits circuleren al publiek.
Lees het artikel Zoom Patcht Kritiek Lek: Update Nu tegen Account-Overname
Zoom dichtte een kritiek lek (CVSS 9.8) waarmee een aanvaller zonder wachtwoord je Zoom-account kon overnemen. Dit is wat je vandaag nog moet doen.
Lees het artikel JadePuffer: AI Voert Ransomware-Aanval Nu Zelf Uit
Sysdig ontdekte JadePuffer: de eerste ransomware-aanval volledig uitgevoerd door een AI-agent, zonder mens. Wat betekent dit voor jouw KMO?
Lees het artikelZoek je iets anders? Bekijk alle categorieën of alle artikels.