Patch Tuesday September 2026: 2 Zero-Days, Nu Patchen
Draai je Windows op kantoor? Dan is 8 september een datum om in je agenda te zetten. Microsoft bracht die dag zijn Patch Tuesday-update van september 2026 uit, met een recordaantal van 974 gepatchte kwetsbaarheden. Twee daarvan waren geen theoretisch risico: aanvallers gebruikten ze al actief voor de patch er was. Dit is wat er mis was, en wat je vandaag nog moet doen.
TL;DR
- Microsoft patchte op 8 september 2026 in totaal 974 kwetsbaarheden, het grootste aantal ooit in één Patch Tuesday-update (bron: SecurityWeek, TheCyberExpress).
- Twee lekken werden al actief misbruikt vóór de patch beschikbaar was: CVE-2026-85880 (Windows ALPC) en CVE-2026-81963 (Windows Update Stack), beide CVSS 7.8. CISA voegde ze meteen toe aan zijn Known Exploited Vulnerabilities-catalogus (bron: Tenable, cybersecuritynews.com).
- Meer dan 110 lekken zijn kritiek en 20 zijn wormable, wat betekent dat een aanvaller ze zonder klik of wachtwoord kan misbruiken. Update Windows dus zo snel mogelijk via Windows Update of je centrale patchbeheer.
Wat is er precies gepatcht?
Elke tweede dinsdag van de maand brengt Microsoft zijn verzamelupdate uit, bekend als Patch Tuesday. Die van september 2026 is de grootste ooit: bronnen noemen cijfers tussen 964 en 974 kwetsbaarheden, afhankelijk van de telmethode, met 974 als het meest gebruikte totaal bij SecurityWeek, CyberPress en TheCyberExpress. Ter vergelijking: in augustus 2026 ging het nog om ongeveer 751 CVE’s, dus dit is een sprong van meer dan 200 lekken in één maand.
Van die 974 lekken zijn er meer dan 110 als “kritiek” bestempeld. Zowat 90% van alle lekken valt in drie categorieën: rechtenverhoging (privilege escalation), uitvoering van code op afstand (remote code execution) en het lekken van informatie. Twintig van de opgeloste kwetsbaarheden noemt men “wormable”: een aanvaller heeft er geen wachtwoord of klik van een gebruiker voor nodig, wat ze geschikt maakt om zichzelf snel te verspreiden binnen een netwerk.
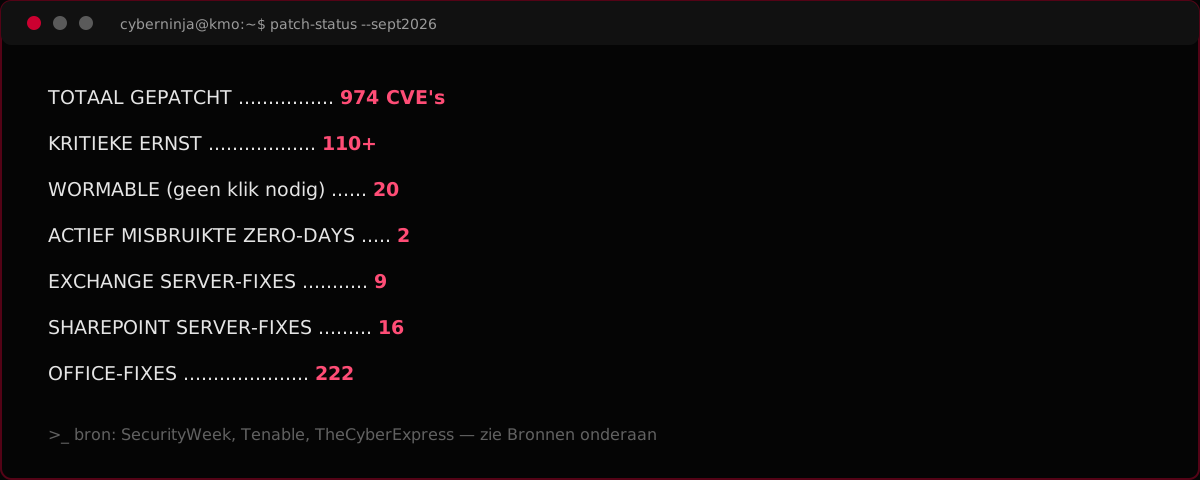
Ook Office kreeg een stevige beurt: 222 fixes, waarvan 111 alleen al in Office 2016. SharePoint Server kreeg 16 fixes, waaronder de kritieke RCE-fout CVE-2026-69465. Exchange Server kreeg 9 fixes, met CVE-2026-55007 als opvallendste RCE-lek. Ook Excel (CVE-2026-81959, CVE-2026-81953) en Word (CVE-2026-81952) kregen elk een kritieke RCE-patch.
De twee zero-days die al actief misbruikt werden
Het scherpst kijk je naar de twee kwetsbaarheden die Microsoft zelf als “actief misbruikt” bestempelt. Geen van beide werd vooraf publiek gemaakt, wat betekent dat aanvallers ze ontdekten en gebruikten zonder dat er een waarschuwing was.
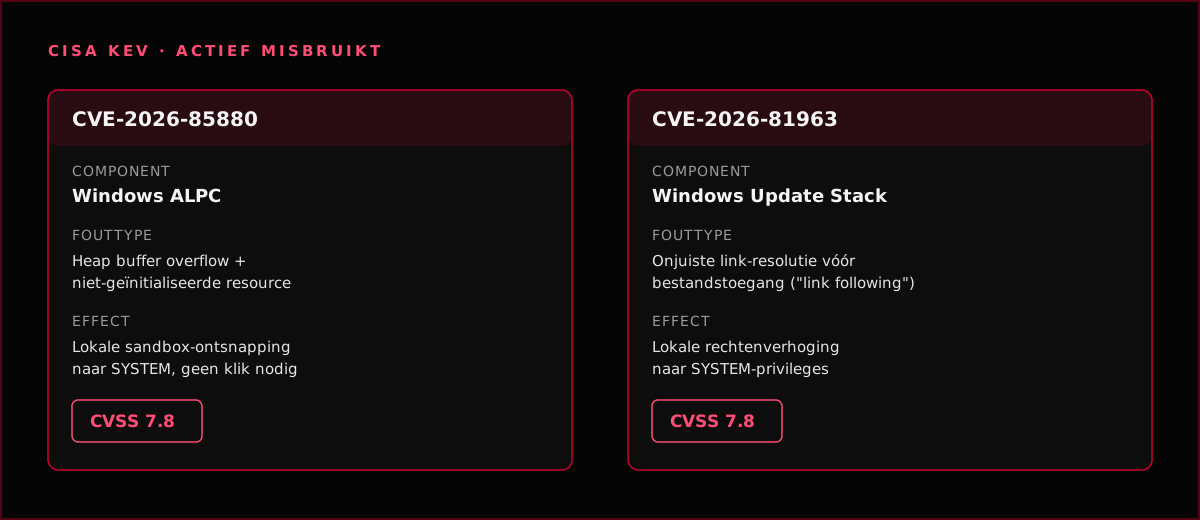
CVE-2026-85880 zit in Windows ALPC (Advanced Local Procedure Call), een systeemonderdeel waarmee Windows-processen intern met elkaar communiceren. Het combineert een heap-based buffer overflow met het gebruik van een niet-geïnitialiseerde resource. Een aanvaller die al code kan uitvoeren binnen een afgeschermde AppContainer, kan daarmee ontsnappen naar volledige SYSTEM-rechten, zonder dat een gebruiker iets hoeft aan te klikken.
CVE-2026-81963 zit in de Windows Update Stack, het onderdeel dat updates installeert. Het is een fout in “link following”: Windows volgt een bestandsverwijzing verkeerd voor het die opent, waardoor een lokale aanvaller eveneens SYSTEM-rechten kan bemachtigen. Beide lekken hebben een CVSS-score van 7.8 en vereisen dat een aanvaller al enige toegang tot het toestel heeft. Geen van beide is dus op zich al genoeg om van buitenaf in te breken, maar in combinatie met een ander lek, bijvoorbeeld via phishing, vormen ze een directe route naar volledige controle.
Ninja tip
Beide zero-days vragen om lokale toegang, geen toegang op afstand. Dat klinkt geruststellend, maar phishing-mails en kwaadaardige bijlages geven een aanvaller precies dat eerste voetje binnen. Combineer patchen dus altijd met een spamfilter en duidelijke afspraken over verdachte bijlages op kantoor.
Hoe snel moet je patchen?
CISA, de Amerikaanse cybersecurity-waakhond, voegde beide zero-days dezelfde dag nog toe aan zijn Known Exploited Vulnerabilities-catalogus (KEV). Die listing verplicht Amerikaanse federale overheidsdiensten om binnen 14 dagen te patchen, dus uiterlijk op 22 september 2026.
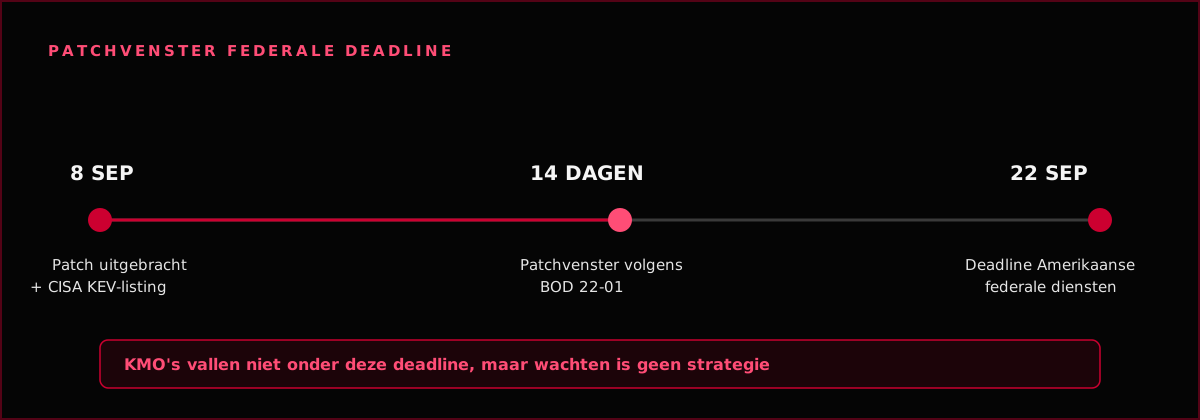
Als Belgische KMO ben je wettelijk niet aan die deadline gebonden. Toch geldt een KEV-vermelding als het duidelijkste signaal dat er is: geen inschatting van een risico, maar bewijs van al vastgesteld misbruik. Beveiligingsteams behandelen zo’n lek daarom overal als “patch nu”.
Windows-versies gepatcht in september 2026
| Component | Aantal fixes | Opvallendste lek | Actie |
|---|---|---|---|
| Windows ALPC | 1 zero-day | CVE-2026-85880, CVSS 7.8 | Patch vandaag installeren |
| Windows Update Stack | 1 zero-day | CVE-2026-81963, CVSS 7.8 | Patch vandaag installeren |
| Office (incl. 2016) | 222 fixes | RCE in Word en Excel | Patch deze week |
| SharePoint Server | 16 fixes | CVE-2026-69465 (RCE) | Patch deze week |
| Exchange Server | 9 fixes | CVE-2026-55007 (RCE) | Patch deze week |
Bron: SecurityWeek, Tenable en TheCyberExpress, cijfers van 8 september 2026.
Wat betekent dit voor jou als KMO in de Kempen?
Windows draait op vrijwel elke werkplek bij KMO’s in Mol, Geel, Balen en Lommel, vaak naast Exchange of SharePoint voor mail en documentbeheer. Een lek dat lokale rechtenverhoging toelaat klinkt minder dramatisch dan een lek van buitenaf, maar is in de praktijk vaak de tweede stap ná een geslaagde phishingmail: een medewerker klikt op een bijlage, en dan bepaalt zo’n lek hoe ver de aanvaller daarna geraakt.
Concreet raden we aan:
- Zet Windows Update vandaag nog actief aan op elk toestel, ook op servers en toestellen die zelden herstarten.
- Patch Exchange en SharePoint met voorrang als je die zelf host. Beide kregen dit keer kritieke RCE-fixes.
- Werk je met een IT-partner of MSP? Vraag expliciet na of de September-update al uitgerold is, in plaats van te veronderstellen dat dit automatisch gebeurt.
- Train medewerkers om verdachte bijlages te melden. De zero-days op zich vragen lokale toegang, en phishing is de meest voorkomende manier waarop een aanvaller die krijgt.
Veelgestelde vragen
Vraag: Moet ik als Belgische KMO de CISA-deadline van 22 september halen? Nee, die deadline geldt wettelijk alleen voor Amerikaanse federale overheidsdiensten. Ze is wel een goede vuistregel: een KEV-vermelding betekent bewezen misbruik, dus wachten heeft geen voordeel.
Vraag: Is mijn bedrijf kwetsbaar als ik nog geen phishing-mail met deze exploit kreeg? Dat weet je niet zeker. Zero-days worden vaak eerst tegen een klein aantal doelwitten ingezet voor ze breder verspreid raken. Patchen blijft de enige zekere manier om het lek te sluiten, ongeacht of je al doelwit was.
Onze mening
974 kwetsbaarheden in één update is geen incident, het is een trend. Elke maand groeit de omvang van Patch Tuesday, en elke maand zit er minstens één lek tussen dat al misbruikt werd voor de patch bestond. Voor een KMO zonder eigen securityteam is dat lastig: je kan onmogelijk elke kwetsbaarheid apart beoordelen.
Daarom is de conclusie simpel, al is ze niet leuk: geautomatiseerd patchbeheer is geen luxe meer, het is de basis. Wie wacht tot een collega het “wel eens zal doen”, laat met elke Patch Tuesday een nieuw gat openstaan, soms wekenlang.
Wat betekent dit voor jou?
- Zet Windows Update vandaag nog aan op elk toestel, ook servers en zelden herstarte systemen.
- Host je zelf Exchange of SharePoint? Patch die met voorrang, beide kregen kritieke RCE-fixes.
- De zero-days vragen lokale toegang: phishing-bewustzijn is even belangrijk als de patch zelf.
Wil je niet elke maand zelf uitzoeken welke patch prioriteit heeft? Neem contact op met CyberNinja en we zetten structureel patchbeheer voor je op, zodat dit soort nieuws je niet meer verrast.
Bronnen
- Microsoft Patches Record 974 Vulnerabilities, Including Two Exploited Zero-Days - SecurityWeek
- Microsoft September 2026 Patch Tuesday fixes 966 flaws, 2 zero-days - BleepingComputer
- September 2026 Microsoft Patch Tuesday: CVE-2026-81963, CVE-2026-85880 - Tenable
- Microsoft Patch Tuesday September 2026 Fixes 974 CVEs - The Cyber Express
- Microsoft Patch Tuesday Update September 2026 - 973 Vulnerabilities Fixed - Cyber Security News
Beeldverantwoording
Voor dit artikel controleerden we de volledige toegestane bronvolgorde uit ons beeldbeleid: officieel Microsoft-persmateriaal over deze specifieke Patch Tuesday, Wikimedia Commons, en de stockbibliotheken van Unsplash, Pexels en Pixabay. Geen van die domeinen was op het moment van schrijven technisch bereikbaar vanuit onze omgeving: het uitgaande netwerkbeleid van deze sessie blokkeert verbindingen naar externe sites, inclusief nieuwssites, perskits en stockfoto-CDN’s. Er was in deze sessie ook geen Canva-brandtemplate “CyberNinja Blog Hero” beschikbaar (leeg account, geen templates), en geen AI-beeldgenerator voorhanden.
Omdat twijfel over de licentie een nee is, en er geen enkele van de toegestane fotobronnen bereikbaar was, vielen we terug op de laatste toegestane optie: een eigen CSS/SVG-visual in de CyberNinja huisstijl (rood/zwart), zoals expliciet toegestaan als noodgreep in de publicatie-instructies. Dat wijkt af van de voorkeur voor echte foto’s uit ons beeldbeleid. We melden dit expliciet aan Thomas: dit is inmiddels bij meerdere artikels na elkaar de reden waarom er geen echte persfoto’s gebruikt konden worden. Twee structurele acties zouden dit oplossen: (1) de Canva-brandtemplate “CyberNinja Blog Hero” aanmaken zodat de hero-flow uit references/canva-beeld.md werkt, en (2) nagaan of het netwerkbeleid van deze omgeving uitzonderingen kan toestaan voor Wikimedia Commons, Unsplash, Pexels en de newsroom-domeinen van grote fabrikanten.
hero-patch-tuesday.svg- CyberNinja.be, eigen werk, CSS/SVG-visual in huisstijl (netwerktoegang tot alle toegestane fotobronnen geblokkeerd)inline-zero-days-cvss.svg- CyberNinja.be, eigen werk, CSS/SVG-visual in huisstijlinline-kev-deadline-tijdlijn.svg- CyberNinja.be, eigen werk, CSS/SVG-visual in huisstijlinline-severity-terminal.svg- CyberNinja.be, eigen werk, CSS/SVG-visual in huisstijl

Thomas Boeckmans
Senior Lead Developer & Founder bij CyberNinja. Met meer dan 10 jaar ervaring in de Belgische tech-sector helpt hij lokale ondernemers groeien door de inzet van state-of-the-art webtechnologie en strategische SEO.