Cisco ASA/FTD-lek: VPN-Firewall Crasht op Afstand, Patch Nu
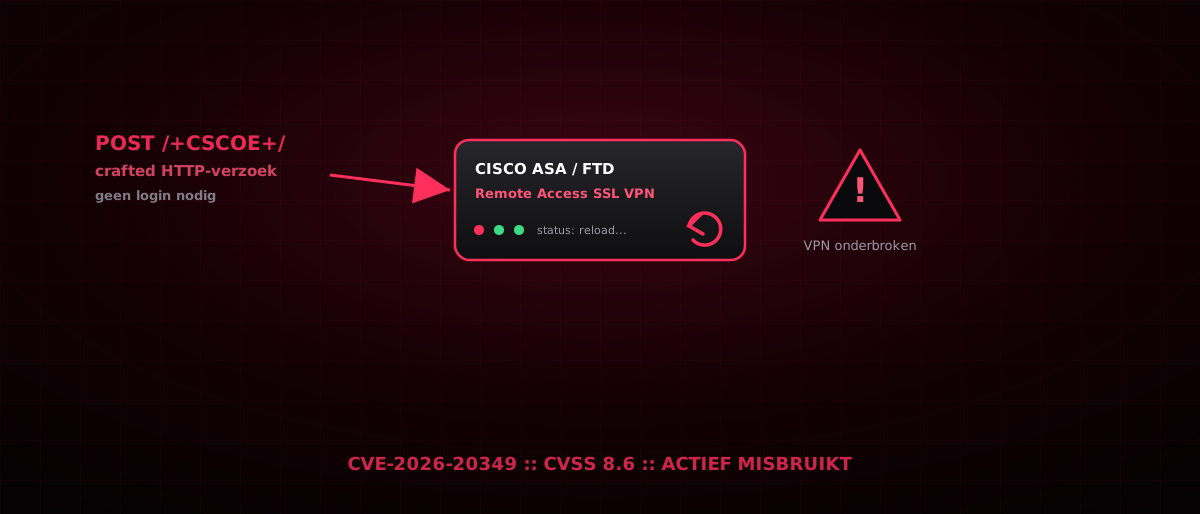
Veel KMO’s in de Kempen laten medewerkers vanop afstand inloggen via een VPN op hun firewall. Cisco’s ASA en FTD-toestellen zijn daarvoor een van de meest gebruikte merken, ook bij lokale IT-partners. Precies die VPN-dienst ligt nu onder vuur: een kritiek lek laat een aanvaller zonder wachtwoord je firewall op afstand laten crashen. Wij zetten op een rij wat er aan de hand is en wat je er vandaag nog aan doet.
TL;DR
- CVE-2026-20349 (CVSS 8.6) laat een aanvaller zonder login je Cisco ASA- of FTD-firewall laten herstarten via de Remote Access SSL VPN-dienst, gewoon met een vervalst HTTP-verzoek (bron: Cisco-advisory, BleepingComputer).
- CISA voegde het lek op 11 augustus 2026 toe aan zijn KEV-catalogus, met een federale patchdeadline van amper drie dagen later, 14 augustus. Die deadline is dus al voorbij (bron: CISA.gov).
- Er bestaat geen workaround. Cisco bracht hotfixes uit voor de ASA- en FTD-softwarelijnen, en dat is de enige manier om het lek te dichten (bron: The Hacker News, CyCognito).
Wat is er precies aan de hand?
Het lek zit in de Remote Access SSL VPN-functie van Cisco Secure Firewall ASA en Cisco Secure Firewall Threat Defense (FTD), de software die op duizenden bedrijfsfirewalls draait. De oorzaak is een gebrekkige foutcontrole bij het verwerken van HTTP-verzoeken naar die VPN-dienst.
Een aanvaller met netwerktoegang tot de SSL VPN-service kan een speciaal opgemaakt HTTP-verzoek sturen. Zonder in te loggen, zonder enige interactie van een gebruiker. Het gevolg: het apparaat herstart onverwacht. Zolang de firewall herstart, ligt de VPN-toegang plat en kan niemand meer via die weg inloggen op het bedrijfsnetwerk.
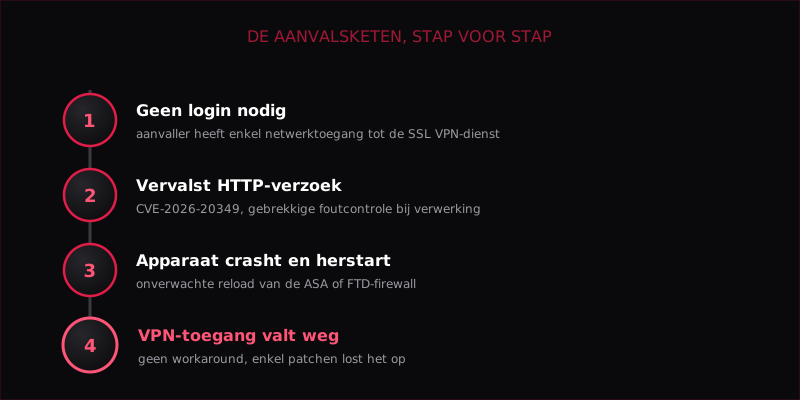
Cisco geeft het lek een CVSS-score van 8.6 op 10, “High” in hun eigen schaal. Dat is geen code-uitvoering zoals bij de VMware-vCenter-lekken die we eerder deze maand behandelden, maar een denial of service (DoS): de aanvaller kan geen data stelen, wel de dienst platleggen, herhaaldelijk als hij dat wil.
Ontdekt intern, misbruikt in het wild
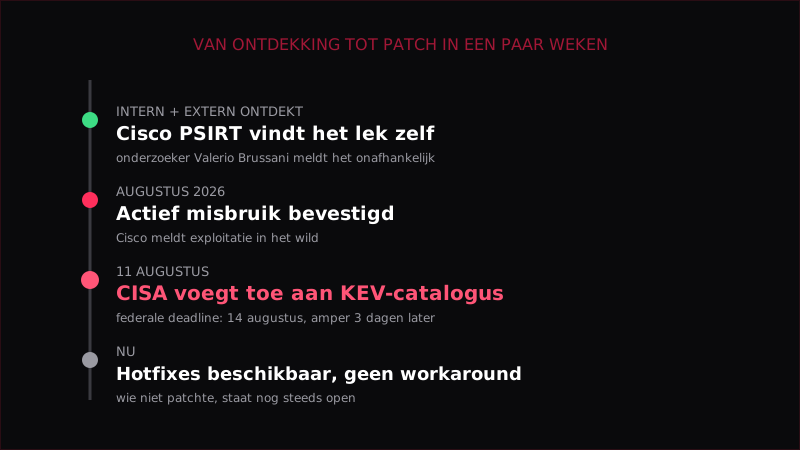
Cisco vond het probleem deels tijdens eigen interne beveiligingstests. Onafhankelijk daarvan meldde beveiligingsonderzoeker Valerio Brussani hetzelfde lek. Kort daarna bevestigde het Product Security Incident Response Team (PSIRT) van Cisco dat het lek actief misbruikt wordt in augustus 2026.
Dat duwde de Amerikaanse cyberveiligheidsdienst CISA tot snel ingrijpen. Op 11 augustus 2026 voegde CISA het lek toe aan zijn catalogus van bekend misbruikte kwetsbaarheden (KEV), met een deadline van amper drie dagen voor Amerikaanse federale overheidsdiensten: patchen ten laatste op 14 augustus. Die extreem korte deadline valt onder een nieuwe richtlijn (BOD 26-04) die overheidsdiensten dwingt om risicovolle lekken razendsnel te verhelpen.
Ninja tip
Een federale deadline van drie dagen zegt iets over hoe ernstig CISA dit inschat, niet over hoe dringend het voor jou is. Die deadline is intussen al voorbij: als jouw firewall nog niet gepatcht is, loop je vandaag nog risico, deadline of niet.
Welke versies zijn kwetsbaar, en waarnaar patch je?
Cisco bracht voor beide softwarelijnen hotfixes uit via het Cisco Software Center. Er is geen tijdelijke workaround: enkel een update sluit het lek.
| Softwarelijn | Getroffen tak | Hotfix | Workaround? |
|---|---|---|---|
| ASA 9.16 | vóór hotfix | 89.16.4.50 (vereist ASDM 7.24.1.374+) | Geen |
| ASA 9.18 | vóór hotfix | 89.18.4.50 (vereist ASDM 7.24.1.374+) | Geen |
| ASA 9.20 | vóór hotfix | 9.20.4.235 | Geen |
| ASA 9.22 | vóór hotfix | 9.22.3.191 | Geen |
| ASA 9.23 | vóór hotfix | 9.23.1.211 | Geen |
| ASA 9.24 | vóór hotfix | 9.24.1.221 | Geen |
| FTD 7.0 t/m 7.7, 10.0 | vóór hotfix | hotfixbundel per hardwareplatform | Geen |
Bron: Cisco-security advisory (cisco-sa-asaftd-vpn-dos), bevestigd door CyCognito en SOCPrime. Controleer de exacte hotfix voor jouw platform via het Cisco Software Center.
De hotfixes voor de 9.16- en 9.18-lijnen hebben een ongewone naamgeving die met “89” begint. Dat is geen typfout van Cisco: het zijn losse hotfixbundels bovenop die oudere trains, en ze vereisen wel een recentere versie van Cisco ASDM om te installeren.
Wat betekent dit voor jou als KMO in de Kempen?
Werk je met vaste medewerkers die vanop afstand of onderweg inloggen via een Cisco-firewall, dan raakt dit lek je rechtstreeks. Ook als je zelf geen Cisco draait: vraag na bij je IT-partner of hoster of zij Cisco ASA of FTD gebruiken voor jouw remote-toegang, want een crashende VPN-dienst kan je hele team buitensluiten op een moment dat je het niet kan gebruiken.
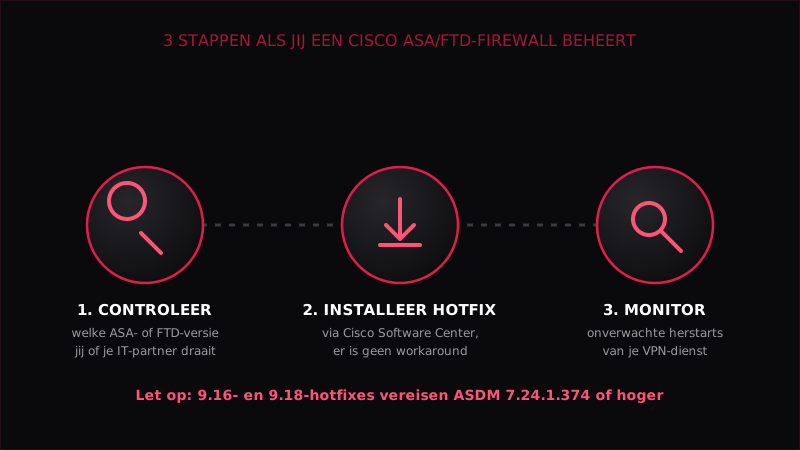
Concreet raden we aan:
- Controleer welke ASA- of FTD-versie jij of je IT-partner draait, en vergelijk die met de tabel hierboven.
- Installeer de hotfix meteen via het Cisco Software Center. Er is geen workaround, dus wachten heeft geen enkel voordeel.
- Monitor je VPN-dienst op onverwachte herstarts. Een firewall die zomaar herstart, kan een teken zijn dat iemand het al probeert.
Onze mening
Wat opvalt aan dit lek is niet de technische complexiteit, een crash veroorzaken is doorgaans eenvoudiger dan code uitvoeren, maar de impact op een KMO. Een VPN die eender wanneer kan platvallen, ondermijnt het vertrouwen in “vanop afstand werken” net op het moment dat steeds meer bedrijven daarop leunen.
Cisco’s eigen uitspraak dat er geen workaround bestaat, onderstreept nog eens hoe belangrijk een vast patchritme is voor netwerkapparatuur. Dit is niet de eerste keer dat we een “patch nu, er is geen tussenoplossing”-advies zien, en het zal ook de laatste niet zijn.
Wat betekent dit voor jou?
- Werk je zelf met een Cisco ASA of FTD-firewall? Patch vandaag nog naar de juiste hotfix.
- Werk je met een IT-partner of hoster? Vraag expliciet na of hun Cisco-apparatuur al gepatcht is.
- Merk je onverklaarbare VPN-uitval? Sluit niet uit dat dit lek de oorzaak is, ook na de patch is het de moeite waard om je logs na te kijken.
Twijfel je of jouw firewall of VPN-omgeving kwetsbaar is, of wil je structureel weten hoe je patchmanagement voor je netwerkapparatuur op orde krijgt? Neem contact op met CyberNinja en we bekijken samen jouw situatie.
Bronnen
- Cisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Denial of Service Vulnerability - Cisco Security Advisory, augustus 2026
- Cisco warns of ASA and FTD VPN flaw exploited to crash devices - BleepingComputer, augustus 2026
- Cisco ASA and FTD Flaw Exploited in the Wild Can Trigger Remote DoS - The Hacker News, augustus 2026
- CISA Adds Three Known Exploited Vulnerabilities to Catalog - CISA.gov, 11 augustus 2026
- Emerging Threat: (CVE-2026-20349) Cisco ASA and FTD Denial of Service via Remote Access SSL VPN - CyCognito, augustus 2026
Beeldverantwoording
Voor dit onderwerp bestaat geen bruikbaar vrij beeld: schermafbeeldingen van Cisco’s beheerconsole en logo’s van Cisco vallen buiten onze toegestane bronnen, en nieuwsfoto’s van persbureaus gebruiken we principieel niet. Daarom kozen we, net als bij eerdere lek-artikels, voor eigen SVG-illustraties in de CyberNinja huisstijl in plaats van een risico op auteursrecht.
hero-cisco-vpn-lek.svg- CyberNinja.be, eigen werkinline-aanvalsketen.svg- CyberNinja.be, eigen werkinline-tijdlijn.svg- CyberNinja.be, eigen werkinline-wat-nu-doen.svg- CyberNinja.be, eigen werk

Thomas Boeckmans
Senior Lead Developer & Founder bij CyberNinja. Met meer dan 10 jaar ervaring in de Belgische tech-sector helpt hij lokale ondernemers groeien door de inzet van state-of-the-art webtechnologie en strategische SEO.