VMware vCenter-lek: Chinese Aanvallers Zetten Ransomware Klaar, Patch Nu
Veel KMO’s draaien hun servers niet zelf op eigen ijzer, maar via een hoster of IT-partner die op zijn beurt VMware vCenter gebruikt om die servers te beheren. Precies dat beheerlaagje ligt nu onder vuur. Sinds begin augustus 2026 breekt een vermoedelijk Chinese aanvaller wereldwijd in via twee kritieke vCenter-lekken, en bij minstens één slachtoffer eindigde dat in ransomware. Wij zetten op een rij wat er gebeurde en wat jij (of je hoster) nu moet doen.
TL;DR
- Broadcom patchte op 29 juli 2026 twee kritieke vCenter-kwetsbaarheden (CVE-2026-59309 en CVE-2026-59310, beide CVSS 9.8), zonder tijdelijke workaround (bron: Broadcom-advisory VMSA-2026-0006, Rapid7).
- Vanaf 3 augustus, amper vijf dagen later, misbruikte een vermoedelijk Chinese aanvaller het lek actief. Op 5 augustus was al zo'n 95 procent van uiteindelijk 361 getroffen servers in 47 landen gekaapt (bron: Infosecurity Magazine, TechRadar).
- Bij minstens één slachtoffer plaatste de aanvaller na de inbraak een achterdeur, reverse SSH-toegang en Babuk-afgeleide ransomware. Het Centrum voor Cybersecurity België (CCB) riep op om nu te patchen (bron: The Hacker News, CCB België).
Wat is er precies aan de hand?
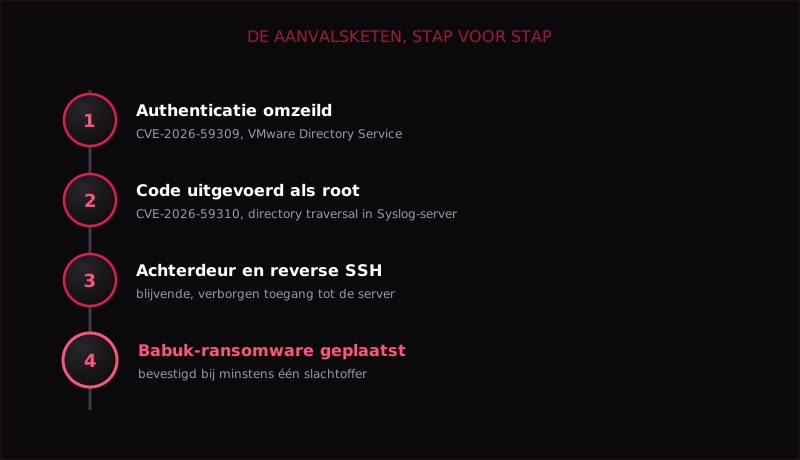
Op 29 juli 2026 bracht Broadcom, de eigenaar van VMware, beveiligingsadvies VMSA-2026-0006 uit. Daarin zaten twee kritieke lekken in vCenter, de beheertool waarmee bedrijven en hosters hun virtuele servers aansturen. CVE-2026-59309 laat een aanvaller de aanmelding omzeilen via de VMware Directory Service. CVE-2026-59310 is een zogeheten directory traversal-fout in de Syslog-server van vCenter, waarmee een aanvaller zonder wachtwoord code kan uitvoeren met de hoogste rechten op de server (root).
Beide kwetsbaarheden scoren 9.8 op 10 op de CVSS-schaal, de hoogste ernstcategorie die er is. Broadcom biedt voor geen van beide een tijdelijke workaround: de enige oplossing is updaten.
Van patch naar wereldwijde inbraak in vijf dagen
Wat dit verhaal bijzonder maakt, is de snelheid. Onderzoekers van het Duitse incidentresponsbedrijf QUIRSO stelden vast dat gecompromitteerde vCenter-servers vanaf 3 augustus 2026 voor het eerst contact opnamen met de infrastructuur van de aanvaller, amper vijf dagen na de patch van Broadcom. Op 5 augustus had zo’n 95 procent van de uiteindelijke slachtoffers al contact gemaakt, meldt Infosecurity Magazine.
In totaal telden onderzoekers 361 gekaapte IP-adressen verspreid over 47 landen, met Duitsland, de Verenigde Staten, Turkije, Iran en Frankrijk als zwaarst getroffen. Ook Nederlandse VMware-servers werden deze weken slachtoffer van gerelateerde inbraken, meldt eSecurity Planet in zijn wekelijks overzicht.
Ninja tip
Een lek dat “slechts” vijf dagen nodig heeft om van patchadvies naar wereldwijde uitbuiting te gaan, is geen uitzondering meer. Het is de norm geworden voor kritieke, ongeauthenticeerde kwetsbaarheden. Wie wacht met patchen tot het “volgende onderhoudsvenster”, geeft aanvallers precies dat gaatje.
Wie zit erachter, en wat doen ze na de inbraak?
QUIRSO schat met gematigde zekerheid in dat de campagne wordt uitgevoerd door een Chinees-sprekende dreigingsactor, gebaseerd op Chinese taalsporen in zelfgeschreven scripts, hergebruik van onderzoek uit Chinese beveiligingspublicaties en Chinese tools. Na de eerste inbraak installeerde de aanvaller een achterdeur en reverse SSH-toegang voor blijvend, verborgen beheer over de server. Bij minstens één slachtoffer eindigde de aanval met de installatie van ransomware afgeleid van de bekende Babuk-familie, aldus The Hacker News.
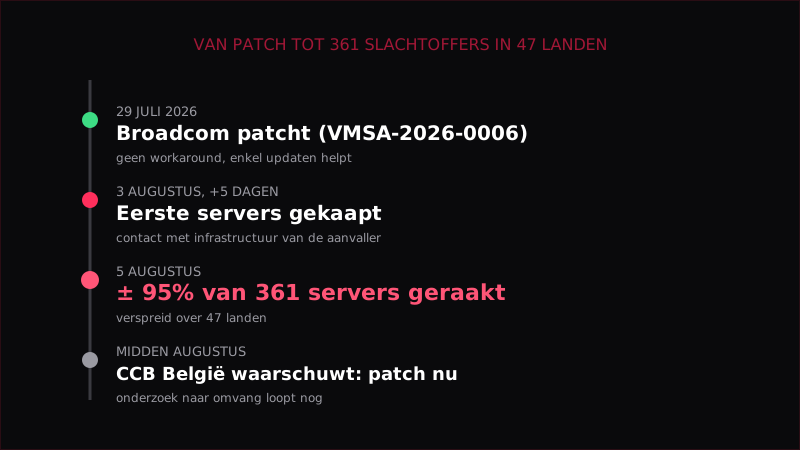
Ook het Centrum voor Cybersecurity België (CCB) nam de kwetsbaarheid ernstig genoeg om een eigen waarschuwing te publiceren, met de titel “patch immediately”, gericht aan alle organisaties die een van de getroffen VMware-producten gebruiken.
Welke versies zijn kwetsbaar, en waar patch je naar?
Niet elke vCenter-omgeving loopt hetzelfde risico, maar elke onderstaande tak had voor 29 juli 2026 de fout in zich. Belangrijk: Broadcom’s updates zijn cumulatief, dus één update dekt meteen alle vijf kwetsbaarheden uit hetzelfde advies.
| vCenter-tak | Kwetsbaar vóór | Gepatchte versie | Workaround? |
|---|---|---|---|
| vCenter 9.1.x | 9.1.0.0300 | 9.1.0.0300 | Geen |
| vCenter 9.0.x | 9.0.2.0100 | 9.0.2.0100 | Geen |
| vCenter 8.0 (U3-lijn) | 8.0 U3k | 8.0 U3k | Geen |
| vCenter 8.0 (U2-lijn) | 8.0 U2f | 8.0 U2f | Geen |
Bron: Broadcom-advisory VMSA-2026-0006 (29 juli 2026), bevestigd door Rapid7 en SOCRadar.
Wat betekent dit voor jou als KMO in de Kempen?
Draai je zelf geen vCenter, dan lijkt dit misschien een ver-van-je-bed-show. Toch is de kans groot dat je er onrechtstreeks mee te maken hebt. Veel lokale hosters, IT-partners en zelfs grotere KMO’s met een eigen serverruimte beheren hun virtuele omgeving via precies dit soort software. Eén gekaapte vCenter-server kan een aanvaller toegang geven tot alle virtuele machines die erop draaien, dus ook die van jouw bedrijf.
Concreet raden we aan:
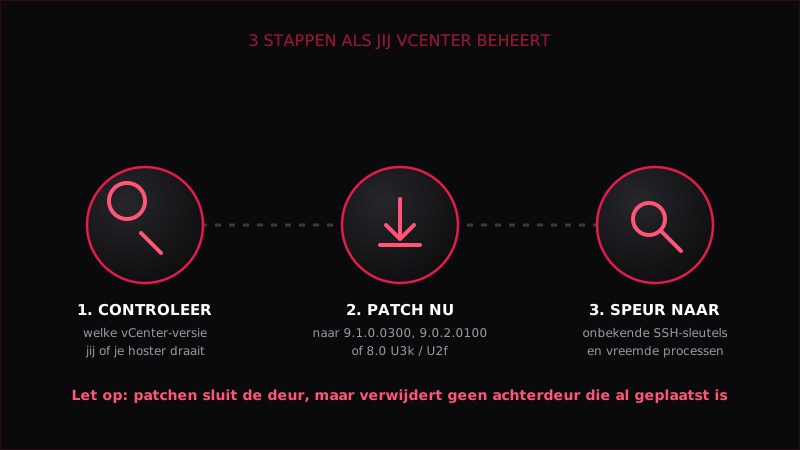
- Vraag je hoster of IT-partner expliciet na of hun vCenter-omgeving al gepatcht is naar 9.1.0.0300, 9.0.2.0100, 8.0 U3k of 8.0 U2f.
- Beheer je zelf een vCenter-server, patch dan vandaag nog. Er is geen workaround, enkel updaten helpt.
- Speur naar sporen van eerdere inbraak: onbekende SSH-sleutels, vreemde processen of ongewone uitgaande verbindingen vanaf je vCenter-server. Patchen sluit de deur, maar verwijdert geen achterdeur die een aanvaller er vóór de patch al insloop.
Onze mening
Wat ons hier het meest opvalt, is niet de kwetsbaarheid zelf (die zien we elke maand wel ergens), maar de snelheid waarmee ze werd misbruikt. Vijf dagen tussen patch en wereldwijde exploitatie is voor een ongeauthenticeerde, root-gevende kwetsbaarheid in beheersoftware zowat het slechtste scenario dat er is. Patchmanagement is geen “nice to have” meer, het is een wekelijkse taak, zeker voor systemen die andere systemen beheren.
Voor KMO’s die hun infrastructuur uitbesteden, is de les hier vooral: weet wélke software je hoster gebruikt om jouw servers te beheren, en durf daar kritische vragen over te stellen. “Wij hosten bij een groot bedrijf, dus het zit wel goed” is helaas geen garantie tegen een lek als dit.
Wat betekent dit voor jou?
- Werk je met een externe hoster of IT-partner? Vraag vandaag nog na of hun vCenter-omgeving gepatcht is.
- Beheer je zelf VMware-infrastructuur? Patch nu naar de gefixte versie, er is geen workaround.
- Twijfel je of jouw omgeving al gecompromitteerd is vóór de patch? Laat een IT-partner meekijken naar logs en verbindingen.
Twijfel je of jouw servers of die van je hoster kwetsbaar zijn, of wil je structureel weten hoe je patchmanagement in je bedrijf op orde krijgt? Neem contact op met CyberNinja en we bekijken samen jouw situatie. Vermoed je dat je nu al slachtoffer bent van een inbraak? Volg dan ons stappenplan: gehackt of opgelicht, wat nu?
Bronnen
- Suspected China-Nexus Actor Exploits VMware vCenter Flaw, Deploys Babuk-Derived Ransomware - The Hacker News, augustus 2026
- vCenter Flaw Exploited Just Five Days After Disclosure - Infosecurity Magazine, augustus 2026
- A major VMware vCenter Server security bug is now being exploited, so patch now - TechRadar Pro, augustus 2026
- Critical VMware vCenter Vulnerabilities Allow Authentication Bypass and Remote Code Execution (CVE-2026-59309, CVE-2026-59310) - Rapid7, augustus 2026
- Warning: Multiple critical vulnerabilities in the vCenter component of many VMware products, Patch Immediately! - Centrum voor Cybersecurity België (CCB), augustus 2026
- AI Security Failures, Active Exploits, and Breaches Define the Week in August 2026 - eSecurity Planet, augustus 2026
Beeldverantwoording
Voor dit onderwerp bestaat geen bruikbaar vrij beeld: schermafbeeldingen van vCenter en logo’s van VMware/Broadcom vallen buiten onze toegestane bronnen, en nieuwsfoto’s van persbureaus gebruiken we principieel niet. Daarom kozen we, net als bij eerdere lek-artikels, voor eigen SVG-illustraties in de CyberNinja huisstijl in plaats van een risico op auteursrecht.
hero-vcenter-lek.svg- CyberNinja.be, eigen werkinline-aanvalsketen.svg- CyberNinja.be, eigen werkinline-tijdlijn.svg- CyberNinja.be, eigen werkinline-wat-nu-doen.svg- CyberNinja.be, eigen werk

Thomas Boeckmans
Senior Lead Developer & Founder bij CyberNinja. Met meer dan 10 jaar ervaring in de Belgische tech-sector helpt hij lokale ondernemers groeien door de inzet van state-of-the-art webtechnologie en strategische SEO.