PaperCut NG/MF: Actief Misbruikt Lek in Printbeheer, Patch Nu
Print je bij jou op kantoor via een centraal systeem dat bijhoudt wie wat afdrukt, met quota per gebruiker of afdeling? Dan is de kans groot dat je PaperCut draait. Print- en documentbeheersoftware van het Australische PaperCut wordt wereldwijd gebruikt door scholen, overheden en KMO’s, ook in de Kempen. Deze week bleek dat twee kwetsbaarheden in die software al actief misbruikt worden, en dat de eerste noodpatch niet volstond.
TL;DR
- PaperCut meldde op 27 augustus 2026 twee kwetsbaarheden in NG en MF: CVE-2026-82078 (CVSS 9.4, code-uitvoering) en CVE-2026-81578 (CVSS 8.8, toegangscontrole). Geketend geven ze een aanvaller zonder wachtwoord volledige controle over de server (bron: PaperCut, Help Net Security).
- Beveiligingsbedrijf Huntress zag al vóór de bekendmaking actief misbruik bij minstens twee klanten. PaperCut bevestigt zelf 'confirmed customer incidents' (bron: Huntress, SC Media).
- De eerste noodpatch bleek zelf te omzeilen. Enkel Emergency Patch Release 2 van 28 augustus 2026 dicht het lek volledig, voor NG/MF-versies 24, 25 en 26 op Windows, Linux en macOS (bron: BleepingComputer, Security.NL).
Wat is er precies aan de hand?
PaperCut publiceerde op 27 augustus 2026 een dringend beveiligingsbulletin over twee nieuwe kwetsbaarheden in zijn NG- en MF-producten, de twee varianten van zijn print- en documentbeheersoftware. Beide treffen alle versies die vóór die datum verschenen.
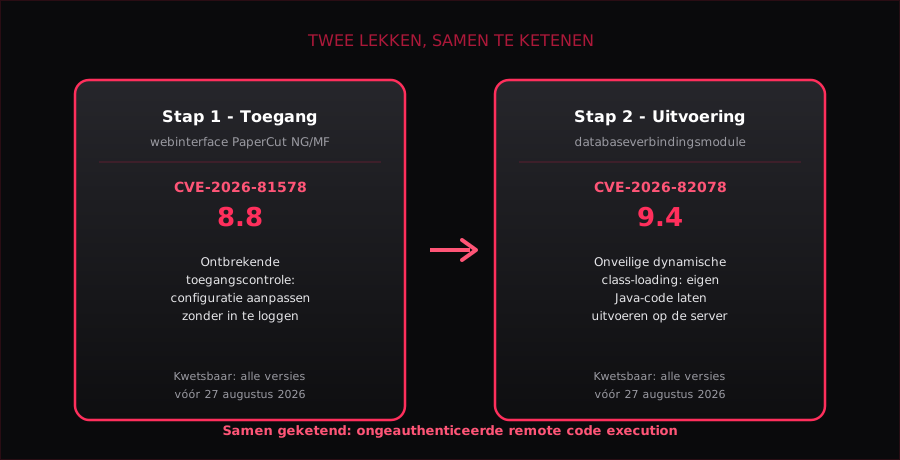
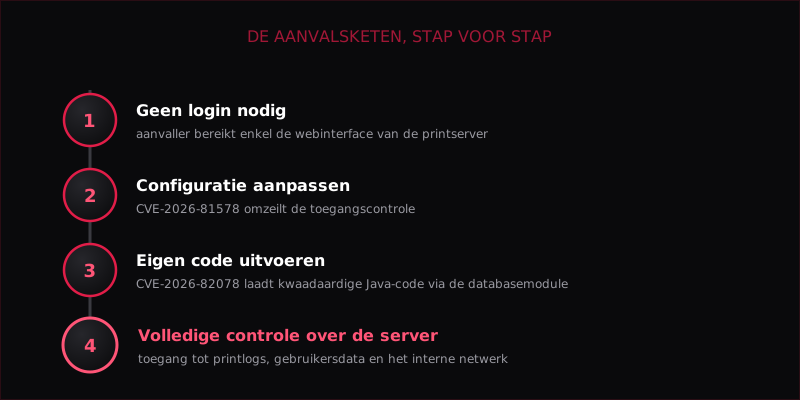
De eerste, CVE-2026-81578, zit in de webinterface waarmee beheerders PaperCut configureren. Door een ontbrekende toegangscontrole kan een aanvaller zonder in te loggen instellingen aanpassen. Op zich al problematisch, maar het wordt erger in combinatie met de tweede fout.
De twee kwetsbaarheden in detail
CVE-2026-82078 zit dieper: in de module die databaseverbindingen beheert. PaperCut laadt daar een databasedriver op basis van een naam die in de configuratie staat, zonder die naam te toetsen aan een lijst van toegelaten drivers. Wie die configuratie kan aanpassen, kan zo zijn eigen Java-code laten uitvoeren op de server.
| CVE | Onderdeel | Aard van het lek | CVSS-score |
|---|---|---|---|
| CVE-2026-81578 | Webinterface (beheer) | Ontbrekende toegangscontrole, configuratie aanpasbaar zonder login | 8.8 |
| CVE-2026-82078 | Databaseverbindingsmodule | Onveilige dynamische class-loading, leidt tot code-uitvoering | 9.4 |
Bron: PaperCut Security Bulletin (27 augustus 2026), bevestigd door Help Net Security en eSentire.
Apart zijn beide lekken al ernstig. Samen geketend geven ze een aanvaller die enkel de webinterface kan bereiken, zonder enige inloggegevens, uiteindelijk volledige code-uitvoering op de server. Dat is precies het scenario waar onderzoekers van watchTowr en Huntress voor waarschuwen.
Ninja tip
Werk je met een extern printbedrijf of IT-partner die jouw PaperCut-omgeving beheert? Vraag expliciet na of zij al op Emergency Patch Release 2 zitten, niet enkel op de eerste noodpatch. Die eerste bleek zelf nog te omzeilen.
Is dit al misbruikt?
Ja, en dat is wat dit verhaal onderscheidt van een gewone kwetsbaarheidsmelding. Beveiligingsbedrijf Huntress ontdekte via logbestanden van klanten al vóór 27 augustus sporen van misbruik: base64-gecodeerde verkenningscommando’s die wijzen op actieve aanvallen bij minstens twee omgevingen. PaperCut bevestigt zelf “confirmed customer incidents” en onderzoekt de volledige omvang.
Extra vervelend: de eerste noodpatch die PaperCut uitbracht, bleek na onderzoek van watchTowr en Huntress zelf nog te omzeilen. Pas Emergency Patch Release 2, gepubliceerd op 28 augustus 2026, dicht beide lekken volledig voor de ondersteunde versies 24, 25 en 26 op Windows, Linux en macOS.
Wat betekent dit voor jou als KMO in de Kempen?
PaperCut draait vaak onopvallend op de achtergrond: een server die print- en kopieerquota bijhoudt voor je kantoor, je school of je bibliotheek. Precies daardoor wordt hij makkelijk vergeten bij het patchen, terwijl de webinterface soms wel bereikbaar staat vanaf het bedrijfsnetwerk of, in het slechtste geval, vanaf het internet.
Concreet raden we aan:
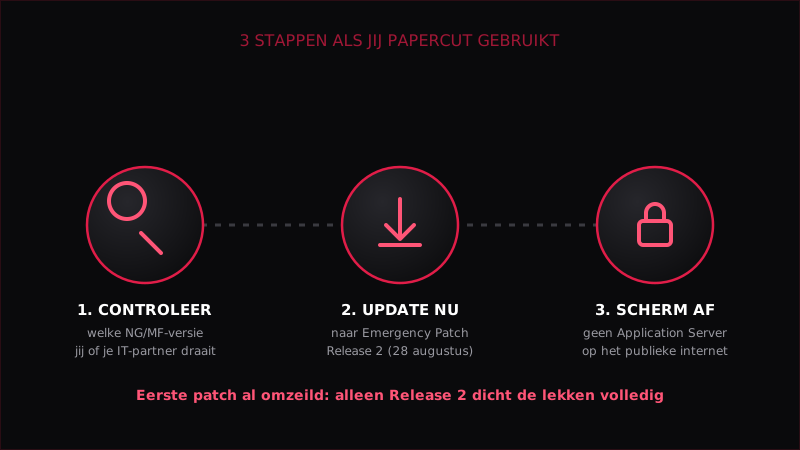
- Controleer welke PaperCut NG/MF-versie jij of je IT-partner draait, en of die al voorzien is van Emergency Patch Release 2.
- Update meteen, ook als je eerder al de eerste noodpatch installeerde. Die volstaat niet.
- Scherm de Application Server af van het publieke internet. PaperCut zelf raadt aan enkel vertrouwde IP-adressen toegang te geven tot de beheerinterface.
Onze mening
Wat dit dossier interessant maakt, is niet enkel de kwetsbaarheid zelf, maar hoe de respons verliep. PaperCut reageerde snel met een eerste patch, maar externe onderzoekers vonden binnen enkele dagen al een manier om die te omzeilen. Dat is geen unicum: noodpatches die onder tijdsdruk gebouwd worden, missen soms een edge case die pas later opduikt.
Voor jou als gebruiker betekent dat vooral één ding: bij dit soort actief misbruikte lekken volstaat het niet om ergens te lezen “er is een patch” en dan door te gaan met je dag. Controleer het exacte versienummer, en volg op of er nog een vervolgpatch komt.
Wat betekent dit voor jou?
- Draai je zelf PaperCut NG of MF? Controleer vandaag nog of je op Emergency Patch Release 2 zit.
- Werk je met een IT-partner of printbedrijf? Vraag expliciet na welke patchversie zij toegepast hebben.
- Staat je PaperCut-beheerinterface nog open op het publieke internet? Scherm die vandaag af, los van deze patch.
Twijfel je of jouw printomgeving of andere bedrijfssoftware kwetsbaar is, of wil je structureel weten hoe je patchmanagement op orde krijgt? Neem contact op met CyberNinja en we bekijken samen jouw situatie.
Bronnen
- URGENT Security Advisory: PaperCut NG/MF Security Bulletin (27 Aug 2026) - PaperCut, 27 augustus 2026
- PaperCut NG/MF vulnerabilities exploited in zero-day attacks - Help Net Security, 27 augustus 2026
- PaperCut releases second emergency patch for exploited flaws - BleepingComputer, 28 augustus 2026
- PaperCut publiceert noodpatch wegens actief misbruikte NG/MF-lekken - Security.NL, 28 augustus 2026
Beeldverantwoording
Voor dit onderwerp bestaat geen bruikbaar vrij beeld: productschermen en logo’s van PaperCut vallen buiten onze toegestane bronnen zonder uitdrukkelijke toestemming voor redactioneel gebruik, en nieuwsfoto’s van persbureaus gebruiken we principieel niet. Daarom kozen we, net als bij eerdere lek-artikels, voor eigen SVG-illustraties in de CyberNinja huisstijl in plaats van een risico op auteursrecht.
hero-papercut-lek.svg- CyberNinja.be, eigen werkinline-twee-lekken.svg- CyberNinja.be, eigen werkinline-aanvalsketen.svg- CyberNinja.be, eigen werkinline-wat-nu-doen.svg- CyberNinja.be, eigen werk

Thomas Boeckmans
Senior Lead Developer & Founder bij CyberNinja. Met meer dan 10 jaar ervaring in de Belgische tech-sector helpt hij lokale ondernemers groeien door de inzet van state-of-the-art webtechnologie en strategische SEO.