Ubiquiti UniFi: 3x CVSS 10.0 in Protect, OS en Talk, Patch Nu
Veel KMO’s in de Kempen draaien netwerkapparatuur van Ubiquiti: het merk achter UniFi, populair bij lokale IT-partners omdat het betaalbaar en professioneel oogt. Wifi-accesspoints, bewakingscamera’s via UniFi Protect, en zelfs bedrijfstelefonie via UniFi Talk. Precies die drie productlijnen kregen deze week elk een kwetsbaarheid met de hoogst mogelijke score: 10 op 10. Wij zetten op een rij wat er aan de hand is en wat je er vandaag nog aan doet.
TL;DR
- Ubiquiti dichtte op 26 augustus 2026 in Security Advisory Bulletin 067 maar liefst 22 kwetsbaarheden, 21 daarvan kritiek. Drie krijgen de maximale CVSS-score: één in UniFi Protect, één in UniFi OS en één in UniFi Talk (bron: Ubiquiti Community, BleepingComputer).
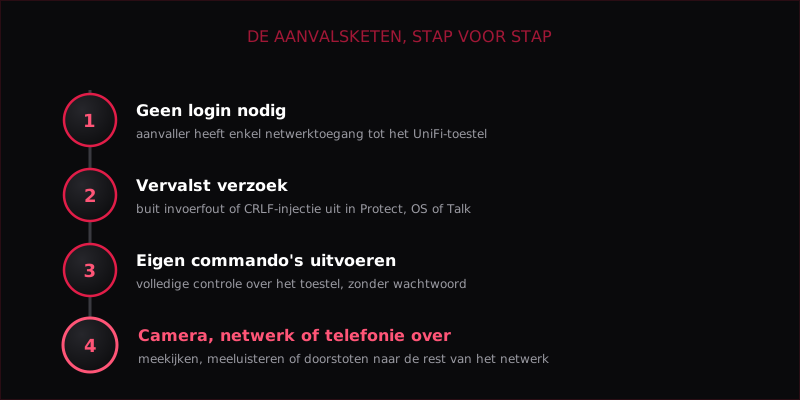
- Voor alle drie is geen wachtwoord en geen gebruikersinteractie nodig. Een aanvaller met netwerktoegang kan zo commando's uitvoeren, inlogcontrole omzeilen of het toestel volledig overnemen (bron: CyberScoop, The Hacker News).
- Er is momenteel geen bekend actief misbruik in het wild. Dat betekent niet dat je kan wachten: de lekken zijn triviaal uit te buiten, en updates staan al klaar (bron: BleepingComputer, CyberScoop).
Wat is er precies aan de hand?
Ubiquiti publiceerde op 26 augustus 2026 Security Advisory Bulletin 067, een verzameling van 22 kwetsbaarheden verspreid over zijn UniFi-productlijn. 21 daarvan krijgen een CVSS-score van 9.0 of hoger, wat ze in de categorie “kritiek” plaatst. Drie lekken springen eruit met de allerhoogste score die bestaat: 10 op 10.
Wat deze drie zo ernstig maakt, is niet alleen de score. Elk lek treft een ander onderdeel van het UniFi-ecosysteem: je camera’s, je netwerkkern en je telefonie. Een aanvaller hoeft nergens in te loggen en heeft geen actie van een gebruiker nodig. Enkel netwerktoegang tot het kwetsbare toestel volstaat.
De drie kritieke lekken in detail
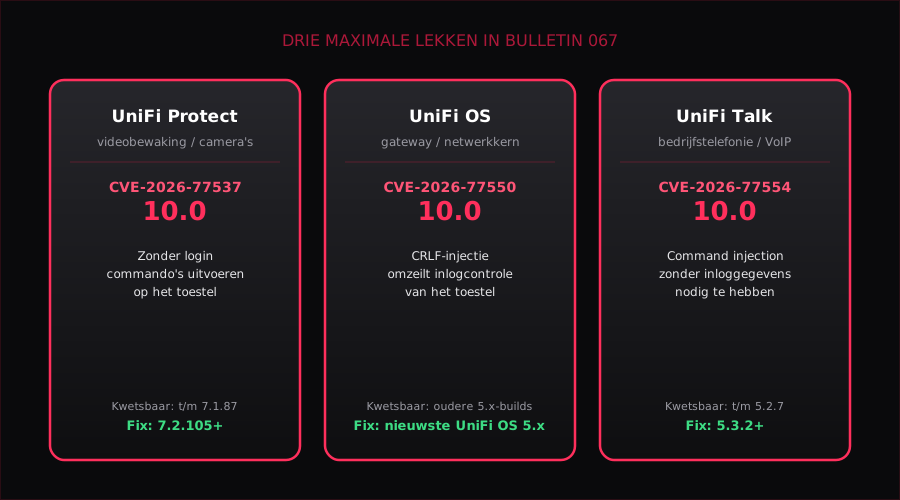
Elk van de drie CVE’s werkt net iets anders, maar het resultaat is telkens hetzelfde: een aanvaller krijgt controle zonder geldige inloggegevens.
| Product | CVE | Aard van het lek | Kwetsbaar t/m | Gefixt in |
|---|---|---|---|---|
| UniFi Protect | CVE-2026-77537 | Ontbrekende invoercontrole, laat commando-uitvoering toe zonder login | 7.1.87 | 7.2.105 |
| UniFi OS | CVE-2026-77550 | CRLF-injectie, omzeilt de inlogcontrole van het toestel | oudere 5.x-builds | nieuwste UniFi OS 5.x |
| UniFi Talk | CVE-2026-77554 | Command injection, geen inloggegevens vereist | 5.2.7 | 5.3.2 |
Bron: Ubiquiti Security Advisory Bulletin 067 (community.ui.com), bevestigd door BleepingComputer en CyberScoop. Ubiquiti zelf hanteert een CVSS-score van 9.9 voor deze drie lekken, het Amerikaanse NVD beoordeelt CVE-2026-77537 op de maximale 10.0.
Ninja tip
Bulletin 067 bevat 22 lekken, niet drie. Kijk dus niet enkel naar de drie met de hoogste score: controleer al je UniFi-toestellen, ook accesspoints en switches, tegen de volledige lijst op de advisory-pagina van Ubiquiti.
Is dit al misbruikt?
Op het moment van schrijven is er geen bekend actief misbruik van deze drie lekken in het wild. Dat is beter nieuws dan bij het Cisco ASA/FTD-lek dat we eerder deze maand behandelden, waar aanvallers al volop misbruik maakten voor de patch uitkwam.
Toch is voorzichtigheid hier niet minder belangrijk. Alle drie de lekken zijn, in het jargon van de CVSS-score, “makkelijk uit te buiten”: lage complexiteit, geen privileges nodig, geen gebruikersinteractie. Zodra de technische details van een kwetsbaarheid publiek zijn, zoals nu het geval is, duurt het meestal niet lang voor er scanners en exploits opduiken die automatisch naar kwetsbare toestellen zoeken op het internet.
Wat betekent dit voor jou als KMO in de Kempen?
Gebruik je zelf UniFi-apparatuur, of laat je die beheren door een IT-partner, dan raakt dit je rechtstreeks. UniFi Protect wordt vaak ingezet voor bedrijfscamera’s aan de zaak of het magazijn. UniFi OS draait op de netwerkkern die al je bedrijfsverkeer verwerkt. UniFi Talk vervangt bij sommige KMO’s de klassieke vaste telefonie.
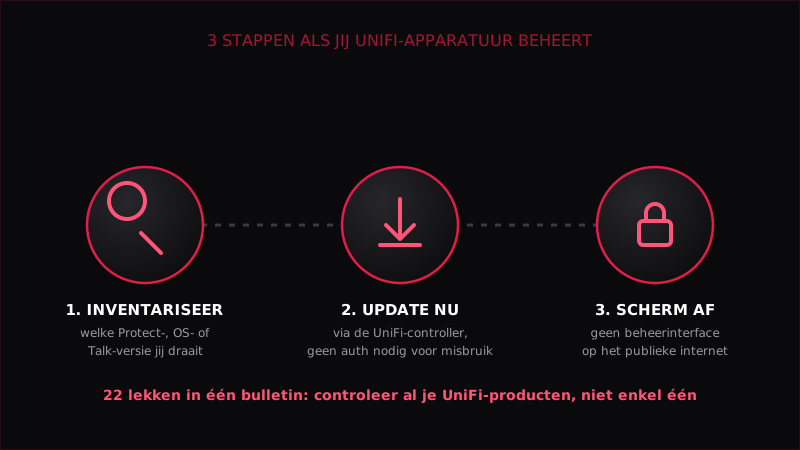
Concreet raden we aan:
- Inventariseer welke UniFi-producten en welke versies jij of je IT-partner draait, ook toestellen die je “gewoon laat draaien” zoals camera’s.
- Update nu naar de gepatchte versies via je UniFi-controller. Voor deze lekken is geen authenticatie nodig om ze te misbruiken, dus wachten heeft geen enkel voordeel.
- Scherm beheerinterfaces af van het publieke internet. Een UniFi-controller die enkel bereikbaar is binnen je eigen netwerk of via VPN, is sowieso al een stuk minder kwetsbaar voor dit soort lekken.
Onze mening
Wat opvalt aan bulletin 067 is de breedte: niet één product, maar drie compleet verschillende onderdelen van hetzelfde ecosysteem krijgen tegelijk de hoogst mogelijke score. Dat is geen toeval, het zegt iets over hoe UniFi-producten softwarematig zijn opgebouwd: veel gedeelde code tussen camera’s, netwerkkern en telefonie betekent dat een fout op één plek zich makkelijk herhaalt op een andere.
Voor KMO’s die kozen voor UniFi net omwille van de eenvoud, alles in één beheerinterface, is dat een dubbel gevoel. Diezelfde eenvoud maakt patchen ook makkelijker: één controller, één plek om te updaten. Gebruik dat voordeel dan ook, en stel updates niet uit tot het “eens past”.
Wat betekent dit voor jou?
- Werk je zelf met UniFi-apparatuur? Update vandaag nog via je UniFi-controller naar de gepatchte versies.
- Werk je met een IT-partner? Vraag expliciet na of jouw UniFi Protect, OS en Talk al gepatcht zijn.
- Staat je beheerinterface nog open op het publieke internet? Scherm die vandaag af, los van deze patch.
Twijfel je of jouw netwerk, camera’s of telefonie kwetsbaar zijn, of wil je structureel weten hoe je patchmanagement voor je netwerkapparatuur op orde krijgt? Neem contact op met CyberNinja en we bekijken samen jouw situatie.
Bronnen
- Security Advisory Bulletin 067 - Ubiquiti Community, 26 augustus 2026
- Ubiquiti patches three max severity security vulnerabilities - BleepingComputer, augustus 2026
- Three 10.0 security flaws fixed across Ubiquiti’s UniFi line - CyberScoop, augustus 2026
- Ubiquiti Patches Critical UniFi Flaws Across Connect, Talk, Access, Protect, and OS - The Hacker News, augustus 2026
Beeldverantwoording
Voor dit onderwerp bestaat geen bruikbaar vrij beeld: productfoto’s en logo’s van Ubiquiti vallen buiten onze toegestane bronnen zonder uitdrukkelijke toestemming voor redactioneel gebruik, en nieuwsfoto’s van persbureaus gebruiken we principieel niet. Daarom kozen we, net als bij eerdere lek-artikels, voor eigen SVG-illustraties in de CyberNinja huisstijl in plaats van een risico op auteursrecht.
hero-unifi-lek.svg- CyberNinja.be, eigen werkinline-drie-lekken.svg- CyberNinja.be, eigen werkinline-aanvalsketen.svg- CyberNinja.be, eigen werkinline-wat-nu-doen.svg- CyberNinja.be, eigen werk

Thomas Boeckmans
Senior Lead Developer & Founder bij CyberNinja. Met meer dan 10 jaar ervaring in de Belgische tech-sector helpt hij lokale ondernemers groeien door de inzet van state-of-the-art webtechnologie en strategische SEO.