BTCPay Server-lek: Aanvallers Roofden Bitcoin via Gestolen Lightning-Sleutels
Accepteer je Bitcoin-betalingen via BTCPay Server, de populaire zelf-gehoste betaalsoftware? Dan is dit artikel voor jou. Begin augustus 2026 bleek een kritiek lek in die software actief misbruikt. Aanvallers konden zonder in te loggen de sleutel tot een gekoppelde Lightning-node bemachtigen en het saldo leegtrekken. Updaten alleen bleek niet genoeg om jezelf te beschermen.
TL;DR
- Een kritiek lek in BTCPay Server, actief misbruikt sinds begin augustus 2026, liet onbevoegde aanvallers zonder login het .macaroon-inlogbestand van gekoppelde LND Lightning-nodes bemachtigen (bron: officiële BTCPay Server-advisory).
- Met dat bestand kregen aanvallers volledige controle: betaalkanalen sluiten en tegoeden wegsluizen kon zonder wachtwoord. Hardware-wallet maker Foundation en cryptomedia Citadel21 meldden zelf geld te zijn kwijtgeraakt (bron: CoinDesk).
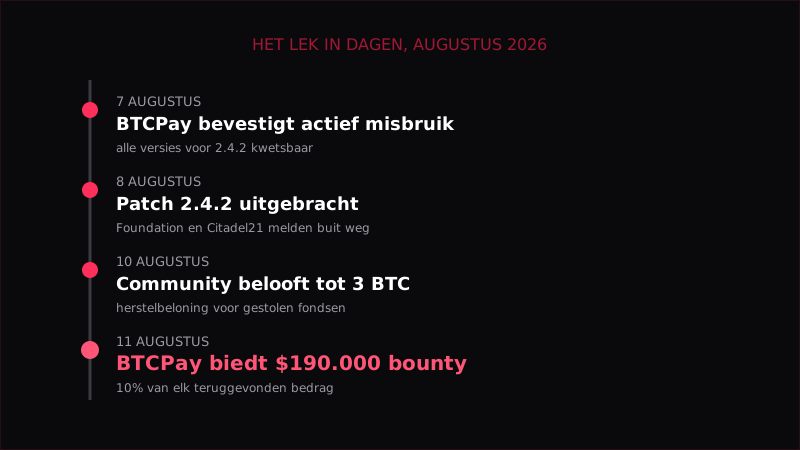
- BTCPay bracht op 8 augustus versie 2.4.2 uit en looft intussen een bounty tot 190.000 dollar voor herstel van gestolen fondsen. Updaten alleen volstaat niet: bestaande macaroon-bestanden moet je apart intrekken.
Wat is er precies gebeurd?
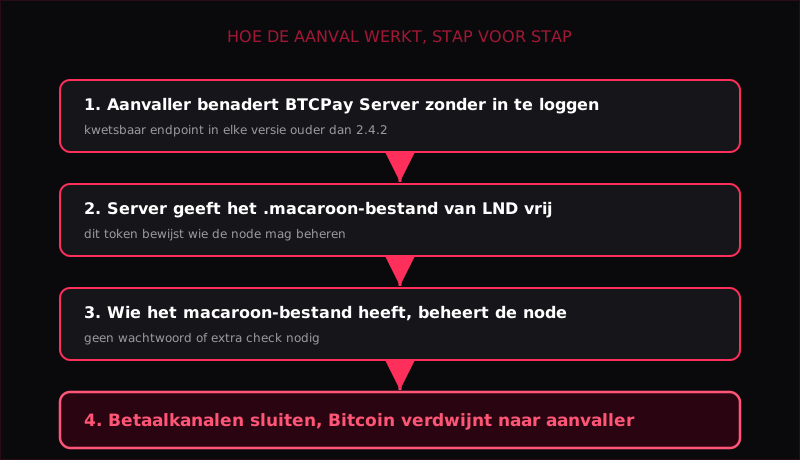
Op 7 augustus 2026 bevestigde het BTCPay Server-team dat een kritieke kwetsbaarheid actief werd uitgebuit op live servers. Een aanvaller kon, zonder enige vorm van authenticatie, langs een kwetsbaar onderdeel van de software het .macaroon-bestand van een gekoppelde LND-node ophalen. LND is de meest gebruikte software achter het Lightning Network, het snelle betaalnetwerk boven op Bitcoin.
Een dag later, op 8 augustus, bracht BTCPay versie 2.4.2 uit met de fix. Het probleem trof elke oudere versie, zelfs de release candidates van 2.4.2 zelf. Ondertussen meldden de eerste slachtoffers zich al: hardware-wallet maker Foundation en het cryptomedium Citadel21 rapporteerden dat hun Lightning-nodes waren leeggehaald.
Een macaroon is geen koekje, maar een sleutel tot je hele node
De naam klinkt onschuldig, maar een macaroon is in dit geval een digitaal token: een bestand dat bewijst dat jij (of iemand met dat bestand) een LND-node mag beheren. Wie het macaroon-bestand met beheerdersrechten in handen krijgt, hoeft geen wachtwoord meer te raden. Het bestand zelf is de sleutel.
Precies dat maakte dit lek zo ernstig. Normaal deel je zo’n bestand nooit met de buitenwereld. Door de kwetsbaarheid in BTCPay Server kon een aanvaller het gewoon opvragen bij de server, zonder in te loggen.
Ninja tip
Onthoud dit vuistregel: elk bestand of elke sleutel die volledige toegang geeft zonder extra check, is per definitie je zwakste schakel. Of het nu een API-sleutel, een macaroon of een wachtwoordkluis is: hoe minder mensen (en systemen) toegang hebben, hoe kleiner je risico.
Wie loopt risico, en wie niet?
Het risico geldt specifiek voor wie BTCPay Server zelf host en koppelt aan een eigen LND-node. Gebruik je BTCPay via een beheerde hostingpartij die de patch al toepaste, of werk je met een custodial betaaldienst zoals een uitwisselplatform, dan viel je buiten dit specifieke lek. Toch loont het om even te checken bij je leverancier.
| Situatie | Risico | Actie |
|---|---|---|
| Eigen BTCPay + eigen LND-node, versie < 2.4.2 | Hoog: node was rechtstreeks bereikbaar | Update nu en volg alle 4 de stappen hieronder |
| Eigen BTCPay + eigen LND-node, al op 2.4.2 | Laag: patch aanwezig, credentials mogelijk oud | Macaroons toch preventief roteren |
| BTCPay via beheerde hostingpartij | Afhankelijk van hostingpartij | Navragen of de patch is toegepast |
| Custodial betaaldienst, geen eigen node | Niet getroffen door dit specifieke lek | Geen actie nodig voor dit lek |
Overzicht op basis van de officiële BTCPay Server-advisory, augustus 2026. Twijfel je over je eigen situatie? Vraag het na bij wie je BTCPay Server beheert.
Wat moet je nu doen als je BTCPay Server met LND draait?
Updaten naar 2.4.2 sluit de deur voor nieuwe aanvallen, maar een macaroon-bestand dat al gestolen is, blijft geldig totdat je het actief intrekt. Wie enkel update en verder niets doet, loopt dus nog steeds risico.
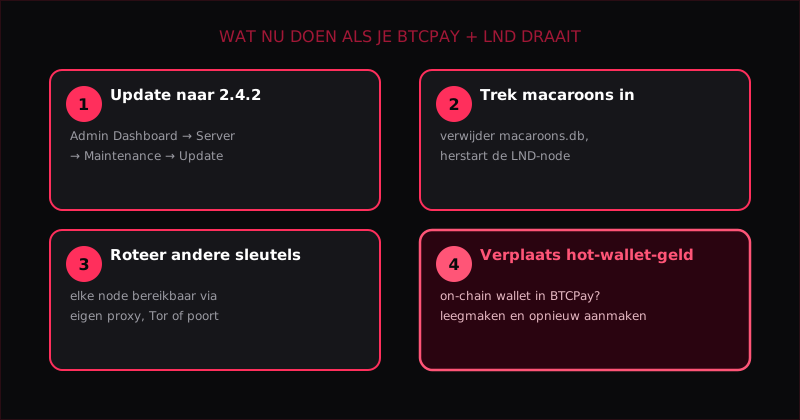
Concreet, in vier stappen:
- Update naar versie 2.4.2 via je Admin Dashboard, onder Server > Maintenance > Update. Controleer nadien of de voettekst effectief “2.4.2” toont.
- Trek bestaande macaroons in. Verwijder het macaroons.db-bestand en alle losse macaroon-bestanden, en herstart je LND-node zodat nieuwe tokens worden aangemaakt.
- Roteer andere blootgestelde sleutels. Ontsluit je je node ook via een eigen reverse proxy, Tor-adres of doorgestuurde poort? Vervang ook die inloggegevens.
- Verplaats geld uit je hot wallet. Had je in BTCPay een on-chain wallet aangemaakt, maak die dan leeg naar een nieuw adres en genereer een nieuwe wallet.
Niet het enige bitcoin-infrastructuurlek deze zomer
Dit is niet het eerste incident van dit type in 2026. Eerder deze maand schreven we al over een firmwarefout in hardware wallet Coldcard die meer dan 130 miljoen dollar kostte. Beide zaken tonen hetzelfde patroon: niet je beursrekening, maar de software die je zelf beheert, blijkt de zwakke schakel.
BTCPay Server reageerde alvast met een gebaar richting de getroffen gebruikers: het project doneerde zelf 0,42 BTC en riep de community op mee te doen aan een bounty voor wie helpt bij het terugvinden van gestolen fondsen. Ondertussen staat de teller op tot 190.000 dollar, oftewel 10 procent van elk teruggevonden bedrag.
Risicowaarschuwing crypto: Bitcoin en andere cryptomunten kennen een hoge koersvolatiliteit. Dit artikel is nieuwsberichtgeving en techduiding, geen financieel of beleggingsadvies. Doe altijd je eigen onderzoek (DYOR) voor je met crypto werkt of erin investeert, en bewaar nooit meer dan je kan missen.
Onze mening
BTCPay Server is een van de weinige open source alternatieven voor wie zelf Bitcoin-betalingen wil verwerken zonder tussenpersoon. Dat maakt het waardevol, maar het plaatst de verantwoordelijkheid voor beveiliging ook volledig bij de gebruiker. Een gehoste betaalprovider patcht zijn eigen servers. Een zelf-gehoste node patch jij, en alleen jij.
Voor KMO’s die overwegen om Bitcoin of Lightning-betalingen aan te bieden, is de les niet “doe het niet”. Het is: reken zelf-hosten van financiële infrastructuur enkel toe aan wie de tijd en kennis heeft om updates op te volgen. Twijfel je daaraan, kies dan bewust voor een beheerde partij die dat voor je opvolgt.
Wat betekent dit voor jou?
Overweeg je crypto-betalingen voor je webshop, of wil je weten hoe je zelf-gehoste infrastructuur structureel veilig houdt in plaats van van lek naar lek te reageren? Neem contact op met CyberNinja, dan bekijken we samen jouw situatie. Ben je zelf al slachtoffer van diefstal of oplichting? Volg dan ons stappenplan: gehackt of opgelicht, wat nu?
Bronnen
- Security Advisory: Update BTCPay Server to 2.4.2 Immediately - BTCPay Server Blog (officiële ontwikkelaar), augustus 2026
- BTC news: Bitcoin’s exploit week worsens as BTCPay flaw drains Lightning nodes - CoinDesk, 8 augustus 2026
- BTCPay offers $190,000 bounty after bitcoin payment servers drained in exploit - CoinDesk, 11 augustus 2026
- BTCPay Server supporters offer up to 3 BTC for recovery bounty after critical exploit - The Block, 10 augustus 2026
- BTCPay Server v2.4.2 Patches Live LND Macaroon Exploit Draining Lightning Nodes - TFTC, augustus 2026
Beeldverantwoording
Voor dit onderwerp bestaat geen bruikbaar vrij beeld: screenshots van de BTCPay Server-software vallen niet zomaar onder redactioneel hergebruik, nieuwsfoto’s van persbureaus vallen buiten onze toegestane bronnen, en een logo van het project mogen we niet gebruiken buiten een officiële merkkit. Daarom kozen we, net als bij eerdere lek-artikels, voor eigen SVG-illustraties in de CyberNinja huisstijl.
hero-btcpay-lek.svg- CyberNinja.be, eigen werkinline-tijdlijn.svg- CyberNinja.be, eigen werkinline-aanvalsketen.svg- CyberNinja.be, eigen werkinline-wat-nu-doen.svg- CyberNinja.be, eigen werk

Thomas Boeckmans
Senior Lead Developer & Founder bij CyberNinja. Met meer dan 10 jaar ervaring in de Belgische tech-sector helpt hij lokale ondernemers groeien door de inzet van state-of-the-art webtechnologie en strategische SEO.