Coldcard-Debacle: Bug uit 2021 Kost Bitcoin-Bezitters Nu 130+ Miljoen Dollar
“Een hardware wallet is de veiligste manier om je crypto te bewaren.” Dat advies hoor je overal, en over het algemeen klopt het ook. Tot eind juli 2026 bleek dat de populaire Bitcoin-wallet Coldcard al vijf jaar een fout in de firmware had zitten die de willekeurigheid achter je geheime sleutel ondermijnde. Aanvallers buitten dat uit en haalden op enkele weken tijd meer dan 130 miljoen dollar aan Bitcoin weg bij duizenden gebruikers. Ook als je zelf geen Coldcard hebt, is dit een les die elke crypto-bezitter zich mag aantrekken.
TL;DR
- Een build-fout in de firmware van hardware wallet Coldcard, actief sinds firmware 4.0.1 uit maart 2021, zorgde ervoor dat sleutels werden gegenereerd met een voorspelbare software-generator in plaats van de hardware-chip voor echte willekeur (bron: Coinkite-advisory, TRM Labs).
- Vanaf 30 juli 2026 buitten aanvallers dit uit: in golven werd op enkele weken tijd meer dan 130 miljoen dollar aan Bitcoin gestolen van duizenden getroffen adressen (bron: TRM Labs, TechCrunch).
- Fabrikant Coinkite bracht gepatchte firmware uit, maar dat herstelt geen bestaande, al gegenereerde seed. Wie tussen 2021 en de patch een seed aanmaakte, moet die als gecompromitteerd beschouwen en tegoeden migreren.
Wat is er precies gebeurd?
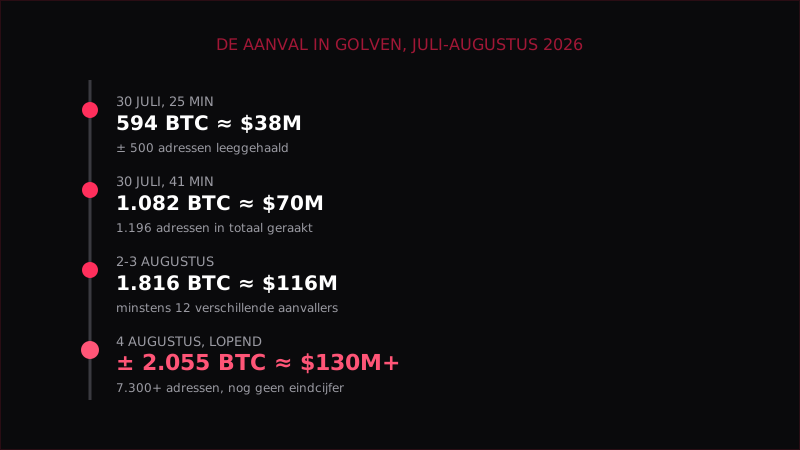
Op donderdagavond 30 juli 2026 begon een aanvaller Bitcoin-adressen leeg te halen die met een Coldcard-wallet waren aangemaakt. In amper 25 minuten verdween 594 BTC, op dat moment zo’n 38 miljoen dollar waard, verspreid over ongeveer 500 adressen. Een tweede golf volgde meteen daarna: in 41 minuten tijd was 1.082 BTC (zo’n 70 miljoen dollar) buitgemaakt uit 1.196 adressen, meldt The Hacker News.
Het bleef niet bij die ene nacht. Onderzoeksbureau TRM Labs volgde de buit dag na dag en telde begin augustus al 1.816 BTC, ongeveer 116 miljoen dollar, verspreid over minstens twaalf verschillende aanvallers. Andere onderzoekers spraken intussen over meer dan 2.000 BTC en ruim 130 miljoen dollar, gehaald uit meer dan 7.300 adressen, aldus TechCrunch.
De oorzaak: een bug uit 2021, niet een hack van vandaag
Het bijzondere aan dit verhaal is dat er geen sprake was van phishing, malware of een gestolen apparaat. De fout zat al jaren in de firmware zelf. Coldcard-fabrikant Coinkite legt in zijn officiële beveiligingsadvies uit dat een instelling om de software-generator voor willekeurige getallen uit te schakelen, niet correct werd doorgevoerd bij het compileren van de firmware. Daardoor viel het apparaat bij het aanmaken van een nieuwe seed (de reeks woorden waaruit al je sleutels worden afgeleid) terug op een voorspelbare software-generator in plaats van de ingebouwde hardware-chip die pas écht willekeurige getallen levert.
Simpel gezegd: je seed zag er willekeurig uit, maar was dat niet. Met genoeg rekenkracht en kennis van het apparaat kon een aanvaller de mogelijke uitkomsten drastisch inperken en zo je geheime sleutel raden zonder ooit fysiek bij je wallet te zijn geweest.
Ninja tip
Een “seed” of herstelzin is de enige echte sleutel tot je crypto. Elk apparaat, elke app en elke wallet die beweert veilig te zijn, staat of valt met hoe willekeurig die seed écht is gegenereerd. Dat kun je als gebruiker zelf niet controleren, dus moet je vertrouwen op de fabrikant. Dit verhaal toont waarom een goede reputatie geen garantie is.
Wie is precies getroffen?
Niet elk Coldcard-model werd even hard geraakt. Op de oudere Mk2 en Mk3 met firmware 4.0.1 tot 4.1.9 zakte de effectieve sterkte van de sleutel naar zo’n 40 bit, ver onder de bedoelde 128 bit. Dat is met de rekenkracht van vandaag daadwerkelijk te kraken, en precies deze modellen werden in de aanvalsgolven leeggehaald. De nieuwere Mk4, Mk5 en Q hadden een minder ernstige versie van hetzelfde probleem, met een effectieve sterkte van ongeveer 72 bit. Nog altijd zwakker dan bedoeld, maar voorlopig niet praktisch te kraken.
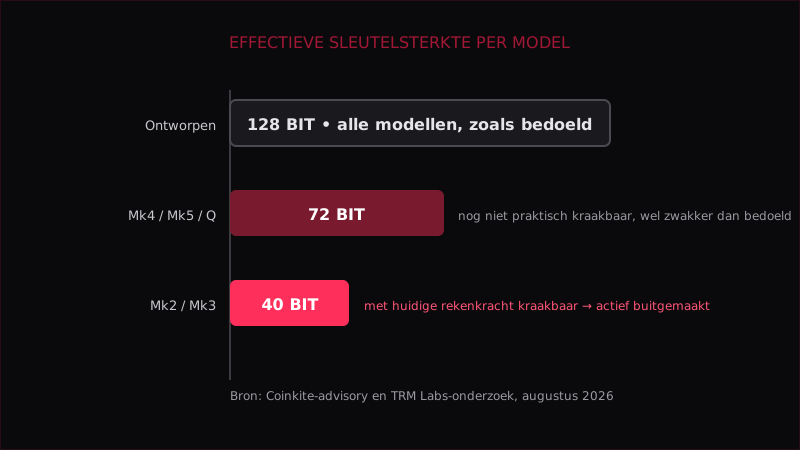
| Model | Effectieve sterkte | Praktisch risico | Gepatchte firmware |
|---|---|---|---|
| Mk2 / Mk3 | ± 40 bit | Actief uitgebuit, direct migreren | 4.2.0 |
| Mk4 / Mk5 | ± 72 bit | Nog niet gekraakt, wel migreren | 5.6.0 |
| Q | ± 72 bit | Nog niet gekraakt, wel migreren | 1.5.0Q |
Alle modellen met firmware van na maart 2021 en voor de patch van 31 juli 2026 worden als kwetsbaar beschouwd. Bron: Coinkite-advisory, TRM Labs, augustus 2026.
Wat moet je doen als je een Coldcard (of andere hardware wallet) gebruikt?
Coinkite bracht daags na de eerste aanvalsgolf, op 31 juli 2026, gecorrigeerde firmware uit voor alle modellen. Belangrijk: die update lost het probleem voor nieuwe seeds op, maar herstelt geen seed die je al eerder had aangemaakt. Wie tussen 2021 en de patch een seed genereerde, moet die als gecompromitteerd beschouwen.
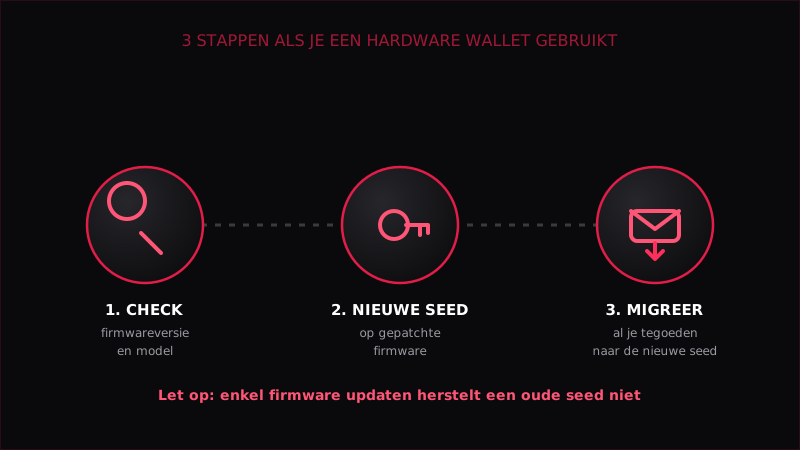
Concreet, in drie stappen:
- Controleer je model en firmwareversie. Genereerde je jouw seed vóór 31 juli 2026 op een Mk2, Mk3, Mk4, Mk5 of Q, dan val je binnen het risicovenster.
- Installeer eerst de gepatchte firmware, daarna pas een gloednieuwe seed aanmaken. Nooit andersom.
- Migreer al je tegoeden naar adressen van die nieuwe seed voor je de oude nog gebruikt.
Volgens Coinkite geldt één uitzondering: wie bij het aanmaken van de seed minstens 50 eigen, geheim gehouden dobbelsteenworpen gebruikte (de geavanceerde optie voor wie zijn eigen willekeur wil toevoegen), loopt door dit specifieke lek geen extra risico. Voor zowat iedereen die de standaardoptie volgde, geldt dat niet.
Waarom dit ook telt als je geen Coldcard hebt
Het onderliggende probleem is niet Coldcard-specifiek. “Bewaar je crypto op een hardware wallet, niet op een beurs” is nog altijd goed advies tegen het risico dat een uitwisselplatform failliet gaat of gehackt wordt. Maar dit verhaal toont dat een hardware wallet zelf ook software draait, gemaakt door mensen, met evengoed kans op bugs. Zelfbeheer van crypto verschuift het risico, het maakt het niet automatisch nul.
Concreet betekent dit voor elke crypto-bezitter: hou firmware-updates van je wallet bij, wees kritisch bij “advanced”-instellingen die je niet begrijpt, en overweeg een sterke, unieke BIP-39-passphrase als extra laag bovenop je seed. Fabrikant Coinkite bood na de aanval excuses aan, vernietigde resterende voorraad met de kwetsbare firmware en helpt slachtoffers met aangiftes en verzekeringsclaims, maar heeft tot nog toe geen concreet compensatieplan aangekondigd. Advocatenkantoor Stoltmann Law verzamelt intussen slachtoffers voor een mogelijke collectieve rechtszaak, meldt Bitcoin.com News.
Risicowaarschuwing crypto: Bitcoin en andere cryptomunten kennen een hoge koersvolatiliteit. Dit artikel is nieuwsberichtgeving en techduiding, geen financieel of beleggingsadvies. Doe altijd je eigen onderzoek (DYOR) voor je met crypto werkt of erin investeert, en bewaar nooit meer dan je kan missen.
Onze mening
Wat ons vooral opvalt: dit lek lag vijf jaar lang verborgen in code die precies bedoeld was om veiligheid te garanderen. Coldcard geldt in de Bitcoin-wereld als een van de meest vertrouwde merken, net omdat het zich profileert als paranoïde-veilig en open source. Dat een build-foutje zo lang onopgemerkt bleef, ondanks talloze audits en een community van technisch onderlegde gebruikers, zou iedereen die zegt “mijn systeem is 100% veilig” nederig moeten stemmen.
Voor KMO’s en particulieren die met crypto werken, is de les niet “vermijd hardware wallets”. Het is: behandel elk apparaat, ook het duurste en best gerecenseerde, als iets dat updates nodig heeft en fouten kan bevatten. Volg de beveiligingsadviezen van je leverancier op, en spreid grote bedragen liever over meerdere wallets in plaats van alles op één apparaat te zetten.
Wat betekent dit voor jou?
Werk je met crypto binnen je bedrijf, of wil je weten hoe je jouw digitale beveiliging structureel aanpakt in plaats van na elk nieuwsbericht te panikeren? Neem contact op met CyberNinja, dan bekijken we samen jouw situatie. Ben je zelf al slachtoffer van een hack of van beleggingsoplichting? Volg dan eerst ons stappenplan: gehackt of opgelicht, wat nu?
Bronnen
- Coldcard Hardware Wallet Flaw Linked to $70 Million Bitcoin Theft in 41 Minutes - The Hacker News, augustus 2026
- The Largest Hardware Wallet Exploit of 2026: Inside the USD 116 Million Coldcard Hack - TRM Labs, augustus 2026
- Hackers steal over $130M by exploiting bug in offline hardware wallets - TechCrunch, 4 augustus 2026
- Coldcard Security Advisory - Coinkite (officiële fabrikant), augustus 2026
- Coinkite Faces Class Action Threat as Bitcoin Wallet Bug Costs Users Over 1,300 BTC - Bitcoin.com News, augustus 2026
Beeldverantwoording
Voor dit onderwerp bestaat geen bruikbaar vrij beeld: productfoto’s van Coldcard zijn auteursrechtelijk beschermd, nieuwsfoto’s van persbureaus vallen buiten onze toegestane bronnen, en logo’s van Coinkite mogen we niet gebruiken buiten hun officiële merkkit. Daarom kozen we, net als bij eerdere lek-artikels, voor eigen SVG-illustraties in de CyberNinja huisstijl in plaats van een risico op auteursrecht.
hero-coldcard-lek.svg- CyberNinja.be, eigen werkinline-tijdlijn-aanval.svg- CyberNinja.be, eigen werkinline-entropie-vergelijking.svg- CyberNinja.be, eigen werkinline-wat-nu-doen.svg- CyberNinja.be, eigen werk

Thomas Boeckmans
Senior Lead Developer & Founder bij CyberNinja. Met meer dan 10 jaar ervaring in de Belgische tech-sector helpt hij lokale ondernemers groeien door de inzet van state-of-the-art webtechnologie en strategische SEO.